当AI智能体代替某人调用工具时,安全团队最关心的问题其实很简单:这是谁干的,他有权这么做吗?一个由Keycard的一位工程师和Temporal的一位解决方案架构师构建的费用审批智能体演示表明,单一的共享API密钥无法回答这个问题,而两套基于标准的基础设施可以。Keycard运用OAuth 2.0令牌交换标准(RFC 8693),为每一次工具调用签发范围狭窄、有效期很短的令牌,并记录从人到智能体再到后端的委托链。Temporal则提供持久执行能力,让同一个智能体在进程崩溃后仍能继续运行,不必重做昂贵的工作,也不会丢失账本状态。
为什么一把共享密钥会成为问题
在许多现有的智能体部署中,开发者会给智能体一个长期有效的静态API密钥,让它随意访问所需的后端。演示正是从这一基线出发。一款名为Expense Desk的应用允许用户用自然语言输入请求,例如提交或审批一笔费用,再由一个基于LangChain的智能体把这些请求转化为工具调用。智能体通过模型上下文协议(MCP,一种将智能体与工具连接起来的标准接口)与Expense MCP服务器通信,MCP服务器再写入下游保存费用记录的Ledger API。付款只是模拟,没有人会收到真钱。
在基线配置下,连接该MCP服务器的每个智能体使用的都是同一把密钥。提交一笔$75的零食费用后,系统创建了一条待审条目,其审计记录只写着访问由某个API密钥授权。审批另一个人$100的费用,结果也一样:状态翻转为已批准,日志记下的是密钥而不是审核人。任何持有密钥的人都可以执行任何操作、冒充任何身份,审计记录因此无法确立责任归属。
三个缺陷在这里叠加:
- 无法归因:日志分不清是哪个人或哪个智能体进程在操作。
- 没有最小权限:静态密钥通常授予对整个服务的广泛访问权,而不是智能体此刻所需的那一个操作。
- 补救手段薄弱:让人工复核智能体的操作并不能堵住漏洞,因为审核人也会犯错,而且如今许多智能体运行时并没有人盯着每一步。
令牌交换如何改变流程
RFC 8693是2020年发布的一项OAuth 2.0扩展,允许一方用手中持有的令牌换取另一个限定于特定下游目标的令牌。Keycard将其作为智能体运行时身份层的核心。
演示中的流程如下:
- 用户通过标准授权服务器(如Okta、Auth0或谷歌提供的那类)登录,并同意委托一部分权限,即所谓的作用域(scope)。服务器为该用户签发一个身份令牌。
- 该身份令牌成为主体令牌(subject token):它证明智能体可以代表哪个人行事。
- 智能体运行时充当OAuth客户端。它用自己的客户端凭证或工作负载身份向Keycard的安全令牌服务(STS)证明身份,出示主体令牌,并申请一个仅够在Expense MCP服务器上执行一次工具调用的令牌。
- Keycard STS根据管理员定义的策略检查请求,策略涵盖允许哪些智能体、哪些用户、哪些资源和哪些操作。如果调用符合策略,它就为该工具签发一个最小权限访问令牌。这类令牌几分钟内就会过期,绝不应写入长期存储。
- 智能体把这个临时令牌连同工具请求一起发送给MCP服务器。
- 为了写入数据库,MCP服务器执行第二跳:用收到的令牌换取一个范围更窄、仅限Ledger API的令牌。
- Ledger API验证该令牌后执行写入并返回结果。调用一完成,MCP服务器立即丢弃令牌。
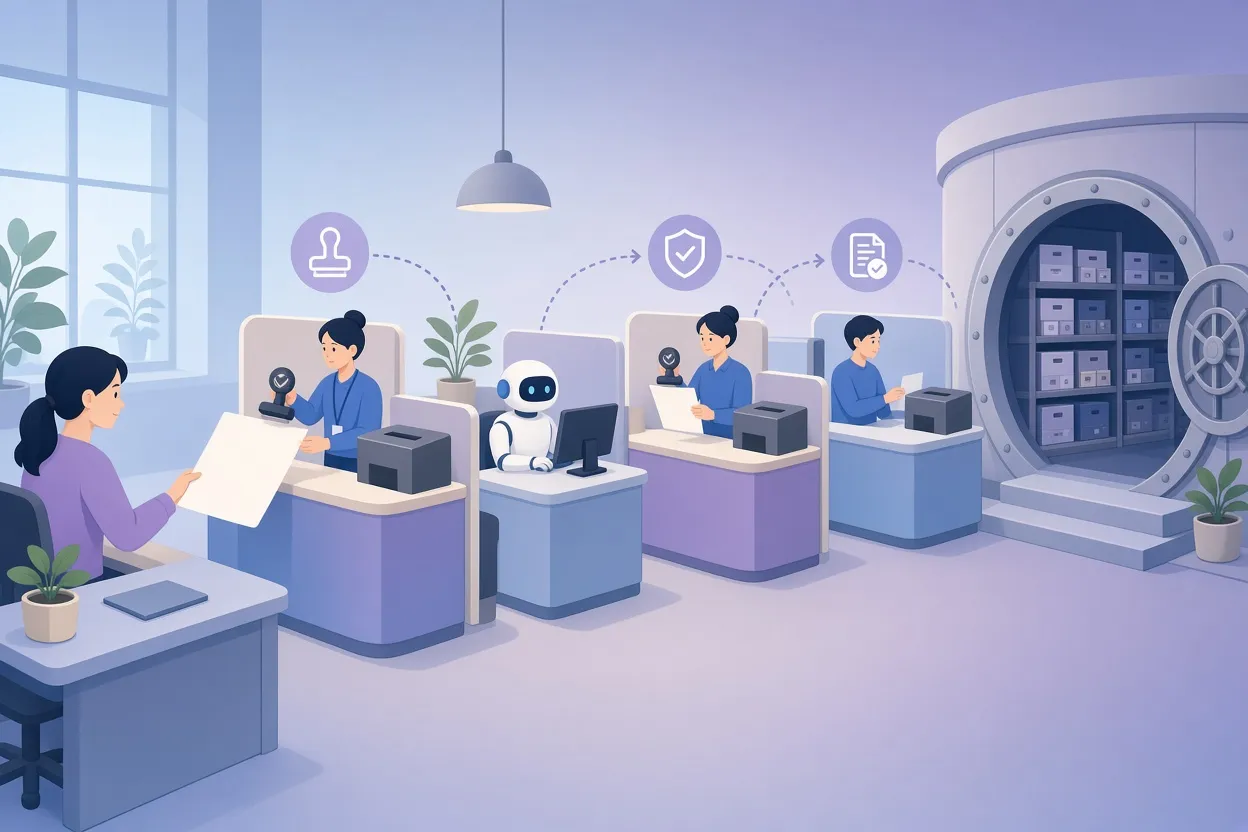
▲ 从用户到账本的多跳令牌交换
在每一跳,Keycard都会记录三样东西:智能体的身份、委托用户的身份,以及被委托的权限级别。驱动这一过程的OAuth客户端可以嵌入自定义的智能体代码中,也可以作为MCP网关运行,或者以CLI工具的形式包装一个现成的编码智能体。
第一步:给智能体一个自己的身份
Keycard定义了两类注册对象。应用(Application)是请求令牌或发起交换的客户端软件;资源(Resource)是保护访问并接收令牌的一方。智能体往往两者兼具:它请求令牌来调用工具,也在用户登录时接收用户的登录令牌。
为Expense Desk智能体完成这一配置需要以下步骤:
| 步骤 | 配置内容 |
|---|---|
| 注册应用 | 名称和一个URN形式的唯一标识符,同意模式设为Implicit,以及从沙箱终端中复制的准确回调URL |
| 将智能体注册为资源 | 一个匹配的URN,以Keycard的Zone Provider作为凭证提供方,并在“Provided by Application”下选择该应用 |
| 添加依赖 | 四项资源:智能体自身的资源、共享的Expense MCP资源、保存在Keycard Vault中的LLM API密钥,以及OpenID Connect的UserInfo端点 |
| 创建凭证 | 一组仅显示一次的Client ID和Client Secret,粘贴到智能体的环境文件中 |
有两个细节很关键。漏掉“Provided by Application”这一关联会导致交换请求失败,因为Keycard没有任何记录表明该应用被允许用用户令牌换取对该资源的访问。而Vault依赖意味着LLM提供商的密钥永远不必以明文形式躺在主机磁盘上。在一次性的沙箱里把密钥粘贴到本地文件尚可接受,但在生产环境中,推荐的做法是工作负载身份联合,或者通过Keycard CLI动态获取凭证。
代码更新后,每次工具调用都会申请一个限定范围的令牌,而不是复用永久凭证,智能体即使在没有任何用户登录的情况下也能运行。此时主体令牌为空,客户端SDK会回退到OAuth客户端凭证授权:智能体纯粹以自身身份进行认证。被问到正在使用哪个账户时,智能体报告的是它自己的身份Expense Desk Agent,审批上限为$49.99。当被要求代一名指定员工提交一笔$75的费用时,它创建了处于待审状态的条目EP718,审计记录把智能体记为操作者。备注文字里提到了某个人,但在提示词里输入一个名字并不是经过验证的委托,账本因此没有把它当作委托处理。
Keycard控制台可以验证这条链。按智能体应用筛选活动记录,可以看到一次针对Expense MCP资源的client_credentials授权;按Ledger API调用筛选共享的Expense MCP Actor应用,则能看到MCP服务器代表智能体应用完成了下游调用。
第二步:让智能体代用户行事,而不是变成用户
仅有应用身份只能记录是哪个软件发起了调用,却说明不了是否有人授权。下一阶段通过真实登录而不是提示词中的一句声明把人绑定进来,这需要在单独的浏览器标签页中打开Expense Desk,因为内嵌框架通常无法处理外部身份提供方的重定向。
登录后,用户的身份元数据携带$100的审批上限,而智能体自主审批的上限仍是$49.99。由此产生的行为展示了当每一层的身份都可靠时,细粒度策略是什么样子:
| 请求 | 结果 | 记录的原因 |
|---|---|---|
| 提交$30的办公用品费用 | 以用户名义创建,由智能体自动批准 | $50以下、用途明确的合规办公用品 |
| 提交$75的打印纸和墨粉费用(EXP-123) | 待审,等待人工复核 | 超出智能体的自主审批上限 |
| 以提交人身份批准EXP-123 | 拒绝 | “你不能批准或拒绝自己的费用。请另找一位审核人。” |
| 拒绝另一位用户$100的笔记本电脑费用(EXP-121) | 已拒绝,记录在登录用户名下 | 人工审核人在其权限范围内操作 |
之所以能拒绝自我审批,是因为系统分得清费用的创建者和试图审批的人。此前在共享密钥下提交的费用仍然归属于那把密钥;加入委托并不会改写历史。
在控制台中按用户身份筛选,可以看到第一跳:智能体应用用用户的登录令牌换取了一个针对Expense MCP资源的限定范围令牌,主体令牌、所请求的资源和授予的权限都被记录在案。Expense MCP Actor的日志则显示了通往Ledger API的第二跳。两跳共享同一个会话ID,安全团队因此可以跨层级追踪一次请求的全程,而不会丢失背后的那个人。
持久执行:进程挂掉时会发生什么
一个调用模型、调用工具、如此循环往复的智能体循环本身就是一个分布式系统,也继承了分布式系统的所有故障模式:连接中断、提供商宕机、容器被杀。没有持久性,一个多步骤任务在第十二步崩溃,就只剩两个糟糕的选择:全部重跑,为每一次LLM调用再付一次钱;或者让工作停在半途。
Temporal是一个开源的持久执行框架,它在工作流代码运行时持续跟踪并记录每一次状态转换。如果工作进程挂掉,Temporal会重建到故障点为止的状态,并从那里继续。代码分为工作流(workflow)和活动(activity)两部分:前者协调高层步骤,后者执行账本写入、外部调用等副作用操作。开发者写的是普通的Python,而不是定制的编排脚本。
▲ 崩溃后恢复的持久工作流
演示中的结算工作流包含重试策略、彼此独立的账本变更活动,以及一个模拟等待人工签字的计时器。一个worker开始轮询其任务队列,一个客户端启动了工作流,日志显示worker扣减并铸造了一笔4,200单位的费用令牌,随后在计时器处暂停。接着worker被用键盘中断强行杀掉。重启后,Temporal从中断的确切位置接续工作流并运行至完成:没有重复的账本条目,也没有重复的模型调用。如果故障只持续几秒,终端用户可能根本察觉不到错误。
让令牌远离事件历史
事件溯源引擎带来一个合理的担忧:如果每个工作流的输入输出都被持久化,短期令牌会不会也进了历史记录?Temporal提供两种机制,Keycard采用的是第一种:
- 活动拦截器是环绕活动执行运行的钩子。活动上的grant_resource装饰器利用拦截器在活动运行前的最后一刻按需获取限定范围的凭证,令牌因此从不停留在worker内存或工作流状态中。这一点在成群的worker或Kubernetes Pod上同样成立。
- 负载编解码器运行在客户端一侧,即客户端进程或sidecar中,在工作流数据离开你的边界之前加密。Temporal服务器和Temporal Cloud只处理密文,从不持有密钥。
一个用于验证的脚本导出了演示工作流的完整事件历史,其中没有发现任何JWT材料或原始Keycard令牌。Temporal还提供面向OpenAI、PydanticAI和LangChain的连接器和模式,一个旨在简化弹性多步骤部署的智能体框架(harness)也在开发之中。
可以从中学到什么
这套设计的两个部分针对的是不同的风险,而且可以组合使用。身份感知的令牌交换让智能体的每一个动作可归因、最小化、可验证;持久执行让每个多步骤任务都能扛住故障,并把密钥挡在持久化日志之外。
对于正在构建会接触真实系统的智能体的团队,由此得出的实用清单如下:
- 淘汰智能体的共享静态密钥。给每个智能体独立的加密身份,只有在没有人参与时才回退到客户端凭证。
- 把提示词中“代表某人”的文字视为未经验证。通过真实登录绑定用户,并让主体令牌贯穿每一次交换。
- 凡是路径上存在MCP服务器或其他中间层的地方,都使用多跳令牌交换,让每一层只持有自己所需的窄范围令牌,并在用完后丢弃。
- 基于身份元数据编写审批上限和职责分离规则,并在每次变更后检查审计日志,确认操作者和作用域符合预期。
- 把智能体循环放在持久执行引擎上运行,而不是手工搭建的数据库检查点和重放脚本,并在测试中验证没有令牌或个人数据进入事件历史。
是否每个组织都需要这一整套方案,见仁见智,但这个演示把取舍摆得很具体:共享密钥搭建更简单,却完全无法审计;而几项注册加上一次令牌交换,就能把智能体的每个动作变成一条记录:谁做的、代表谁、凭什么权限。


