AIエージェントが誰かの代わりにツールを呼び出すとき、セキュリティチームにとって最も重要な問いは単純です。誰がこれを実行し、その権限はあったのか、という点です。KeycardのエンジニアとTemporalのソリューションアーキテクトが構築した経費承認エージェントのデモは、共有された1本のAPIキーではこの問いに答えられないこと、そして標準に基づく2つのインフラがそれを可能にすることを示しています。Keycardは、OAuth 2.0 Token Exchange標準(RFC 8693)を適用し、ツール呼び出しごとに範囲を絞った短命のトークンを発行し、人間からエージェント、バックエンドへと続く委任の連鎖を記録します。Temporalは耐久実行(Durable Execution)を加え、同じエージェントがプロセスのクラッシュに遭っても、高コストな処理をやり直したり台帳の状態を失ったりせずに済むようにします。
共有キー1本がなぜ問題なのか
既存のエージェント構成の多くでは、開発者がエージェントに長期間有効な静的APIキーを渡し、必要なバックエンドに自由にアクセスさせています。デモはまさにこの状態を出発点にしています。Expense Deskというアプリケーションでは、人が経費の申請や承認といった依頼を自然言語で入力し、LangChainベースのエージェントがそれをツール呼び出しに変換します。エージェントは、エージェントとツールをつなぐ標準インターフェースであるModel Context Protocol(MCP)を通じてExpense MCPサーバーと通信し、MCPサーバーは経費記録を保持する下流のLedger APIに書き込みます。支払いはシミュレーションで、実際にお金が動くことはありません。
ベースライン構成では、そのMCPサーバーに接続するすべてのエージェントが同じキーを使います。$75の軽食代を申請すると保留中のエントリーが作られますが、監査証跡に残るのは「APIキーによってアクセスが許可された」という情報だけです。他人の$100の経費を承認しても結果は同じで、ステータスは承認済みに変わるものの、ログに記録されるのは審査者ではなくキーです。キーを持っていれば誰でもどんな操作でも実行でき、どんな身元でも名乗れるため、監査証跡では責任の所在を特定できません。
ここでは3つの欠陥が積み重なっています。
- 帰属が不明:ログでは、ある人間やあるエージェントプロセスを別のものと区別できません。
- 最小権限がない:静的キーは通常、エージェントがいま必要とする1つの操作ではなく、サービス全体にわたる広い権限を与えてしまいます。
- 補完策が弱い:人間がエージェントの操作を確認してもギャップは埋まりません。審査者もミスをしますし、いまでは多くのエージェントが各ステップを人が見守ることなく動いているからです。
トークン交換でフローはどう変わるか
2020年に公開されたOAuth 2.0の拡張仕様であるRFC 8693は、ある当事者が手元のトークンを、特定の下流ターゲットに範囲を限定した別のトークンと交換できるようにするものです。Keycardはこれを、実行時にエージェントのアイデンティティを扱うレイヤーの中核に据えています。
デモでのフローは次のとおりです。
- 人間が標準的な認可サーバー(Okta、Auth0、Googleなどが提供する種類のもの)でサインインし、スコープと呼ばれる権限の一部を委任することに同意します。サーバーはそのユーザーのIDトークンを発行します。
- このIDトークンがサブジェクトトークンになります。エージェントが誰の代理として行動できるかを示す証明です。
- エージェントのランタイムはOAuthクライアントとして振る舞います。自身のクライアント資格情報またはワークロードアイデンティティでKeycardのSecurity Token Service(STS)に対して認証し、サブジェクトトークンを提示して、Expense MCPサーバーへのちょうど1回のツール呼び出しに有効なトークンを要求します。
- Keycard STSは、どのエージェント、どのユーザー、どのリソース、どの操作が許可されるかを管理者が定義したポリシーに照らして要求を検査します。呼び出しが合致すれば、そのツール用の最小権限アクセストークンを発行します。これらのトークンは数分で失効し、長期ストレージに書き込んではいけません。
- エージェントは、その一時トークンをツール要求とともにMCPサーバーに送ります。
- データベースに書き込むため、MCPサーバーは2段目のホップを実行します。受け取ったトークンを、Ledger APIだけに範囲を限定したさらに狭いトークンと交換するのです。
- Ledger APIはそのトークンを検証したうえで書き込みを実行し、結果を返します。MCPサーバーは呼び出しが完了するとすぐにトークンを破棄します。
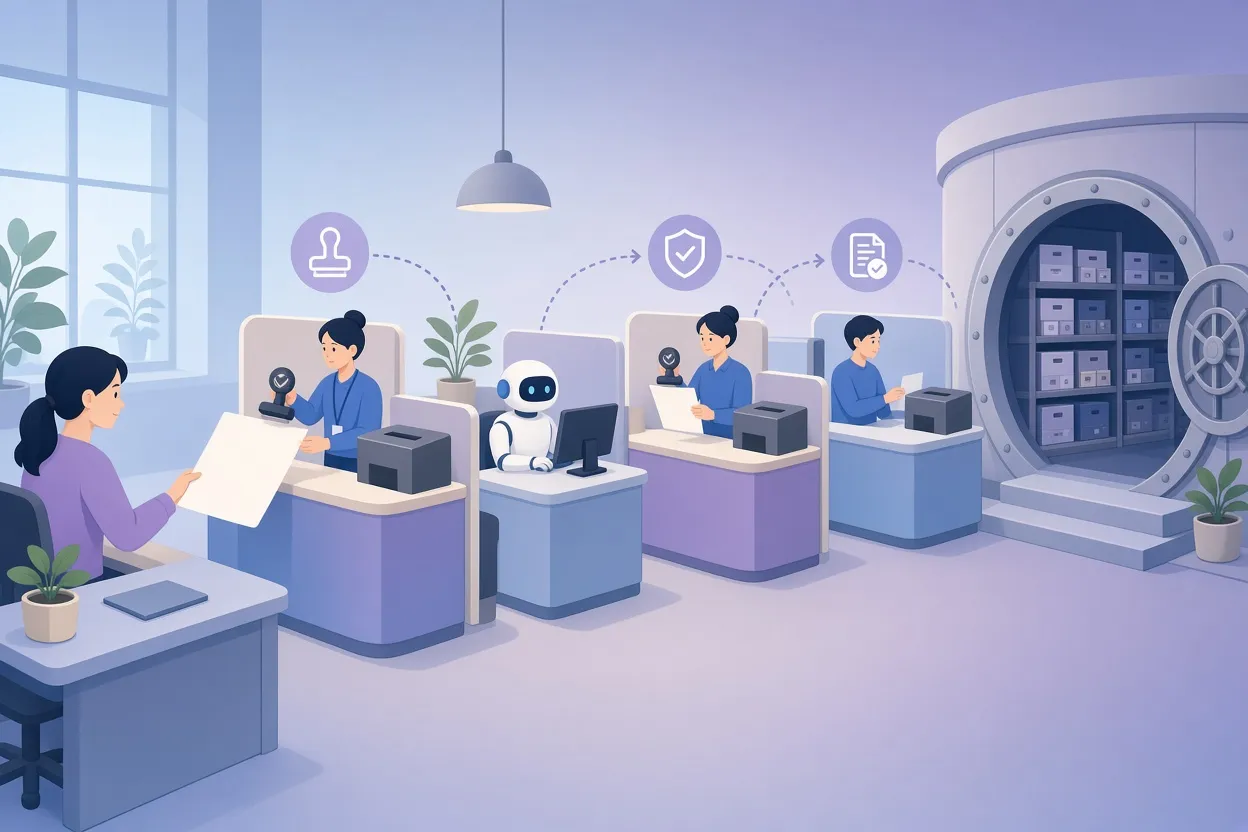
▲ ユーザーから台帳までの多段トークン交換
各ホップでKeycardは3つの情報を記録します。エージェントのアイデンティティ、委任したユーザーのアイデンティティ、そして委任された権限レベルです。この処理を担うOAuthクライアントは、独自のエージェントコードに組み込むことも、MCPゲートウェイとして動かすことも、市販のコーディングエージェントをCLIツールとしてラップすることもできます。
ステップ1:エージェントに固有のアイデンティティを与える
Keycardは2種類の登録をモデル化しています。Applicationは、トークンを要求したり交換を開始したりするクライアントソフトウェアです。Resourceは、アクセスを保護しトークンを受け取る対象です。エージェントは多くの場合その両方にあたります。ツールを呼び出すためにトークンを要求し、人がログインするとユーザーのサインイントークンを受け取るからです。
Expense Deskエージェント向けの設定は、次の手順で行いました。
| 手順 | 設定した内容 |
|---|---|
| アプリケーションの登録 | 名前とURN形式の一意な識別子、同意モードをImplicitに設定、サンドボックスのターミナルから取得した正確なコールバックURL |
| エージェントをリソースとして登録 | 対応するURN、資格情報プロバイダーとしてKeycardのZone Provider、「Provided by Application」で当該アプリケーションを選択 |
| 依存関係の追加 | 4つのリソース:エージェント自身のリソース、共有のExpense MCPリソース、KeycardのVaultに保管したLLM APIシークレット、OpenID ConnectのUserInfoエンドポイント |
| 資格情報の作成 | 一度だけ表示されるClient IDとClient Secretを、エージェントの環境ファイルに貼り付け |
重要な点が2つあります。「Provided by Application」のリンクを省くと交換要求は失敗します。そのアプリケーションがユーザートークンをそのリソースへのアクセスと交換してよいという記録が、Keycard側に存在しないからです。また、Vaultへの依存関係を設けることで、LLMプロバイダーのキーをホストのディスクに平文で置く必要がなくなります。使い捨てのサンドボックスならシークレットをローカルファイルに貼り付けても構いませんが、本番環境で推奨されるのは、ワークロードアイデンティティフェデレーションか、Keycard CLIを通じて資格情報を動的に取得する方法です。
永続的な資格情報を使い回すのではなく、ツール呼び出しのたびにスコープ付きトークンを要求するようコードを更新すると、エージェントはユーザーが誰もサインインしていない状態でも動作できます。その場合サブジェクトトークンはnullになり、クライアントSDKはOAuthのクライアントクレデンシャルグラントにフォールバックします。つまりエージェントは純粋に自分自身として認証します。どのアカウントを使っているか尋ねると、エージェントは自身のアイデンティティであるExpense Desk Agentと、承認上限$49.99を報告しました。ある従業員の名前を挙げて代理で$75の経費を申請するよう指示すると、エージェントは項目EP718を保留中として作成し、監査記録には実行者としてエージェントが記録されました。メモ欄には人名が書かれていましたが、プロンプトに入力された名前は検証済みの委任ではないため、台帳はそれを委任として扱いませんでした。
Keycardのコンソールでこの連鎖を確認できます。アクティビティをエージェントアプリケーションで絞り込むと、Expense MCPリソースを対象としたclient_credentialsグラントが表示され、共有のExpense MCP ActorアプリケーションをLedger API呼び出しで絞り込むと、MCPサーバーが下流の呼び出しをエージェントアプリケーションの代理として実行している様子が表示されます。
ステップ2:ユーザーになりきらずに、ユーザーの代理で行動させる
アプリケーションのアイデンティティだけでは、どのソフトウェアが呼び出しを行ったかしか記録できません。人間がそれを認可したかどうかはわかりません。次の段階では、プロンプト内の主張ではなく実際のサインインを通じて人間を結び付けます。埋め込みフレームは一般に外部IDプロバイダーへのリダイレクトを処理できないため、Expense Deskを別のブラウザタブで開く必要がありました。
サインイン後、ユーザーのアイデンティティメタデータには$100の承認上限が含まれ、一方でエージェントは自律承認について$49.99という独自の上限を保ちました。その結果の挙動は、すべてのレイヤーでアイデンティティが信頼できるときに、きめ細かなポリシーがどのように機能するかを示しています。
| 依頼 | 結果 | 記録された理由 |
|---|---|---|
| 事務用品代$30を申請 | ユーザーの代理で作成され、エージェントが自動承認 | 明確な業務目的のある$50未満の適格な事務用品 |
| プリンター用紙とトナー代$75を申請(EXP-123) | 保留中、人間の審査待ち | エージェントの自律承認上限を超過 |
| 申請者本人としてEXP-123を承認 | 拒否 | 「自分の経費を承認または却下することはできません。別の審査者に依頼してください」 |
| 別のユーザーの$100のノートPC経費(EXP-121)を却下 | 却下され、サインイン中のユーザー名義で記録 | 人間の審査者が自身の権限の範囲内で行動 |
自己承認の拒否が可能なのは、システムが経費の作成者と承認しようとしている人物を区別できるからこそです。共有キーで以前に申請された経費はキーに帰属したままで、委任を追加しても履歴は書き換わりません。
コンソールでユーザーのアイデンティティで絞り込むと、1段目のホップが見えます。エージェントアプリケーションがユーザーのサインイントークンをExpense MCPリソース向けのスコープ付きトークンと交換しており、サブジェクトトークン、要求されたリソース、付与された権限がすべて記録されています。Expense MCP ActorのログにはLedger APIへの2段目のホップが表示されます。両方のホップは同じセッションIDを共有しているため、セキュリティチームは背後にいる人間を見失うことなく、1つの要求を階層をまたいで端から端まで追跡できます。
耐久実行:プロセスが死んだとき何が起きるか
モデルを呼び、ツールを呼び、それを繰り返すエージェントループは分散システムであり、分散システムのあらゆる障害モードを受け継ぎます。接続の切断、プロバイダーの障害、コンテナの強制終了などです。耐久性がなければ、複数ステップのタスクが12ステップ目でクラッシュした場合、残る選択肢は2つとも好ましくありません。すべてをやり直してLLM呼び出しの費用を二重に払うか、作業を中途半端なまま放置するかです。
Temporalはオープンソースの耐久実行フレームワークで、ワークフローコードの実行を追跡し、状態遷移を逐一記録します。ワーカープロセスが停止しても、Temporalは障害発生時点までの状態を再構築し、そこから再開します。コードは、高レベルのステップを調整するワークフローと、台帳への書き込みや外部呼び出しといった副作用を実行するアクティビティに分かれます。開発者は独自のオーケストレーションスクリプトではなく、通常のPythonを書くだけです。
▲ クラッシュ後に再開する耐久ワークフロー
デモの精算ワークフローには、リトライポリシー、台帳を変更する個別のアクティビティ、そして人間の承認待ちを模したタイマーが含まれています。ワーカーがタスクキューのポーリングを始め、クライアントがワークフローを起動すると、ログにはワーカーが引き落としを行い、4,200単位の経費トークンを発行したあと、タイマーで一時停止する様子が記録されました。そこでワーカーをキーボード割り込みで強制終了しました。再起動すると、Temporalは中断した正確な地点からワークフローを拾い上げ、完了まで実行しました。台帳エントリーの重複も、モデル呼び出しの繰り返しもありません。障害が数秒で収まれば、エンドユーザーはエラーに気づきもしないかもしれません。
トークンをイベント履歴に残さない
イベントソーシング型のエンジンには、もっともな懸念があります。ワークフローのすべての入出力が永続化されるなら、短命トークンも履歴に残ってしまうのではないか、という点です。Temporalは2つの仕組みを提供しており、Keycardは1つ目を使っています。
- アクティビティインターセプターは、アクティビティの実行前後に動くフックです。アクティビティに付けたgrant_resourceデコレーターがインターセプターを使い、アクティビティの実行直前にスコープ付き資格情報をジャストインタイムで取得します。そのためトークンがワーカーのメモリやワークフローの状態に置かれることはありません。これはワーカー群やKubernetesポッドにまたがっても同様です。
- ペイロードコーデックはクライアント側、つまりクライアントプロセスやサイドカーで動作し、ワークフローデータが自組織の境界を出る前に暗号化します。TemporalサーバーやTemporal Cloudは暗号文だけを扱い、鍵を保持することはありません。
デモのワークフローのイベント履歴を丸ごとダンプした検証スクリプトでは、JWTの素材も生のKeycardトークンも見つかりませんでした。Temporalは、OpenAI、PydanticAI、LangChain向けのコネクターとパターンも提供しており、耐障害性のある複数ステップのデプロイを簡素化するためのエージェント用ハーネスも開発中です。
この事例から学ぶべきこと
この設計の2つの要素はそれぞれ異なるリスクに対処し、組み合わせて使えます。アイデンティティを意識したトークン交換は、エージェントの各操作を帰属可能で最小限かつ検証可能なものにします。耐久実行は、複数ステップの各タスクを障害から生き残れるものにし、永続ログにシークレットが残らないようにします。
実システムに触れるエージェントを構築するチームにとって、ここから導かれる実践的なチェックリストは次のとおりです。
- エージェント向けの共有静的キーを廃止する。各エージェントに固有の暗号学的アイデンティティを与え、人間が関与しない場合にのみクライアントクレデンシャルにフォールバックさせる。
- 「〜の代理で」というプロンプトの文言は未検証として扱う。実際のサインインでユーザーを結び付け、サブジェクトトークンをすべての交換に引き継ぐ。
- MCPサーバーなどの仲介者が経路にある場合は必ず多段トークン交換を使い、各レイヤーが必要な狭いトークンだけを保持し、使用後に破棄するようにする。
- 承認上限や職務分離のルールをアイデンティティメタデータに基づいて記述し、変更のたびに監査ログを確認して、実行者とスコープが想定どおりか確かめる。
- エージェントループは、手作りのデータベースチェックポイントや再実行スクリプトではなく耐久実行エンジンの上で動かし、テストでトークンや個人データがイベント履歴に残らないことを検証する。
すべての組織にこのフルスタックが必要かどうかは判断の分かれるところですが、デモはそのトレードオフを具体的に示しています。共有キーは設定が簡単な一方で監査が不可能であり、いくつかの登録とトークン交換を加えれば、エージェントの各操作は、誰が、誰のために、どの権限で実行したかの記録に変わります。


