AI agent가 사람 대신 도구를 호출하는 시대에 가장 흔한 관행은 agent에게 오래 사는 API key 하나를 쥐여 주는 것입니다. 이 방식은 누가 요청했고 어떤 agent가 실행했는지 기록에 남지 않고, 필요한 권한보다 훨씬 넓은 권한을 주며, 감사 기록을 쓸모없게 만듭니다. 이 글은 경비 승인 agent 예제를 따라가며, OAuth 2.0 Token Exchange 표준으로 호출마다 짧은 수명의 token을 발급하는 신원 기반 권한 설계와, 프로세스가 죽어도 작업이 이어지는 durable execution을 결합하는 방법을 정리합니다. 권한 설계는 AI agent용 신원·접근 관리 플랫폼인 Keycard, 실행의 지속성은 durable execution 플랫폼인 Temporal을 기준으로 설명합니다.
공유 API key 하나가 왜 위험한가
기존 agent 구조에서는 개발자가 agent에 정적인 API key를 할당해 자원 접근 권한을 줍니다. 이 방식의 문제는 세 가지로 정리됩니다.
- 기록에 사람도 agent도 남지 않습니다. 감사 로그에는 "API key로 접근 허가"만 찍히고, 어떤 사용자나 어떤 agent가 한 일인지 구분할 수 없습니다.
- 권한이 지나치게 넓습니다. 정적 key는 한 번의 작업에 필요한 권한이 아니라 서비스 전체에 걸친 넓은 권한을 주는 경우가 대부분입니다.
- 사람의 검토만으로는 막기 어렵습니다. 사람은 검토 중에 실수를 하고, 최근 agent는 점점 더 자율적으로 돌아가기 때문에 human-in-the-loop(사람이 중간에 확인하는 방식)가 완전한 보안 경계가 되지 못합니다.
경비 처리 예제에서 이 문제는 바로 드러납니다. 여러 사용자가 각자 agent를 띄워 같은 MCP 서버에 같은 API key로 접속한 상태에서, 한 사람이 "워크숍 간식 $75 경비를 올려 달라"고 요청하면 경비가 대기 상태로 등록됩니다. 다른 사람이 올린 $100 식비 경비를 승인해도 마찬가지입니다. 활동 기록에는 두 경우 모두 "API key로 접근 허가"만 남습니다. key를 가진 사람이라면 누구든 어떤 행동이든 자기 것이라고 또는 남의 것이라고 주장할 수 있고, 이를 증명할 방법이 없습니다.
token exchange로 호출마다 권한을 새로 받는 흐름
Keycard는 이 문제를 2020년에 공개된 OAuth 2.0 확장 표준인 RFC 8693 Token Exchange로 풉니다. 핵심은 agent가 영구적인 자격 증명을 들고 다니는 대신, tool 호출 하나에 필요한 만큼만 허용하는 짧은 token을 그때그때 발급받는 것입니다.
예제의 구성 요소는 네 가지입니다. 자연어로 경비를 처리하는 사람, LangChain으로 만든 Expense Desk agent runtime, 도구 함수를 노출하는 Expense MCP 서버, 그리고 경비 데이터베이스를 다루는 백엔드인 Ledger API입니다. agent는 LLM에 prompt를 보내고, LLM이 제안한 tool 호출을 MCP 서버에 넘기고, 결과를 다시 LLM에 넣는 loop를 작업이 끝날 때까지 반복합니다.
여기에 token exchange를 적용하면 흐름은 다음처럼 바뀝니다.
| 단계 | 누가 | 무엇을 하는가 |
|---|---|---|
| 1 | 사람 | Okta, Auth0, Google 같은 authorization server에 로그인하고 일부 권한(scope) 위임에 동의 |
| 2 | authorization server | 사용자와 위임 범위를 나타내는 identity token 발급 |
| 3 | agent runtime(OAuth client) | 자신의 client credentials와 사용자의 subject token(누구를 대신하는지 나타내는 token)을 함께 제시하며 Keycard의 STS(Security Token Service)에 특정 tool 호출용 token 교환 요청 |
| 4 | Keycard STS | 허용된 agent, 사용자, 대상 자원, 작업을 정의한 정책과 대조한 뒤 해당 tool 하나에만 유효한 최소 권한 token 발급 |
| 5 | agent → MCP 서버 | 수 분 안에 만료되는 bearer token을 tool 호출과 함께 전달 |
| 6 | MCP 서버 | Ledger API에 쓰기 위해 두 번째 token 교환을 요청하고, 더 좁은 범위의 token을 받아 호출한 뒤 즉시 폐기 |
STS는 이 과정에서 agent의 신원, 위임한 사용자의 신원, 위임된 권한 수준이라는 세 가지 맥락을 모두 붙잡습니다. OAuth client 역할은 agent 코드에 직접 넣을 수도 있고, MCP gateway나 기성 코딩 agent를 감싸는 CLI로 구현할 수도 있습니다. 발급된 token은 장기 저장소에 절대 보관하지 않는다는 원칙이 따라붙습니다.
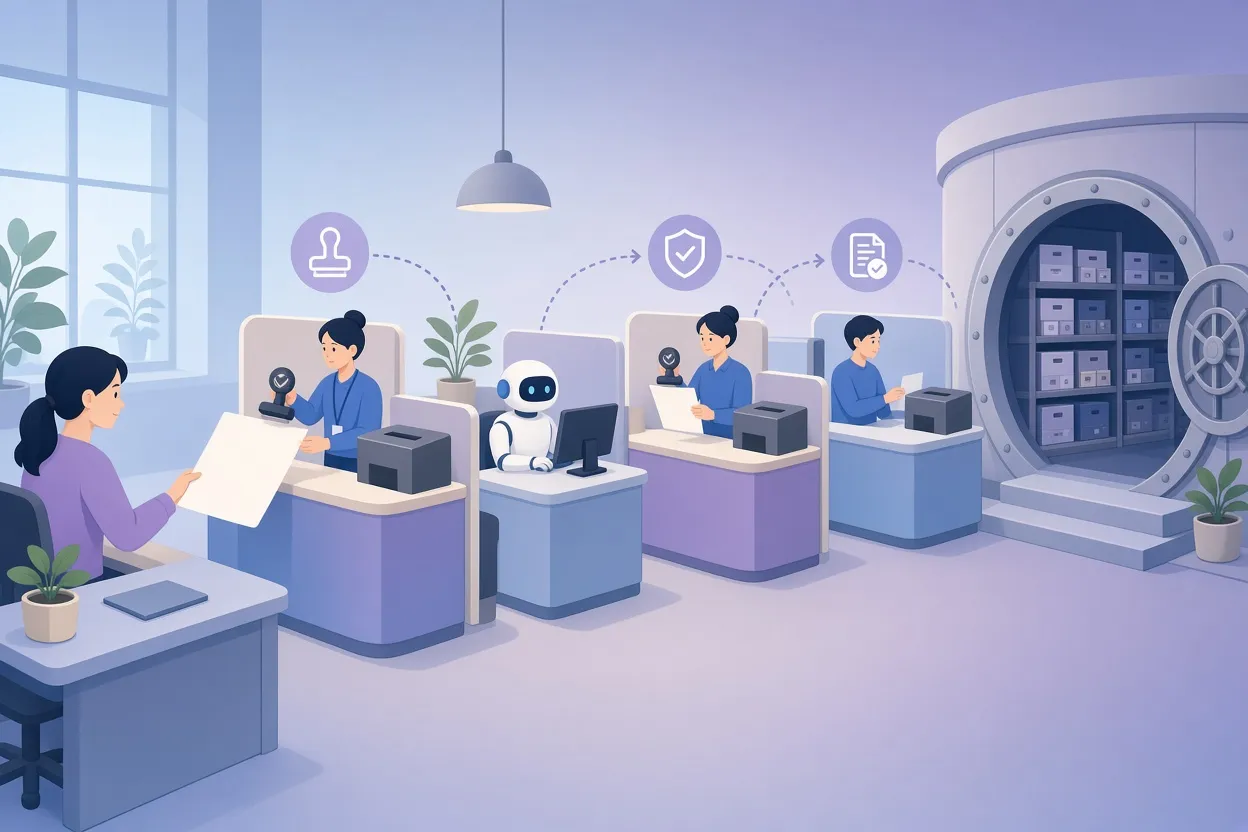
▲ 두 단계에 걸친 token 교환
경비 승인 agent로 확인한 세 단계
예제는 신원이 전혀 없는 상태에서 시작해, agent 자체의 신원을 부여하고, 마지막으로 사용자의 신원을 agent 위에 얹는 순서로 진행됩니다.
agent에 자기 신원을 주기
Keycard에는 Application과 Resource라는 두 가지 등록 개념이 있습니다. Application은 token을 요청하거나 교환을 시작하는 클라이언트 소프트웨어이고, Resource는 접근을 보호하며 token을 받는 쪽입니다. agent는 downstream 도구를 부르기 위해 token을 요청하는 Application이면서, 로그인한 사용자의 subject token을 받는 Resource이기도 합니다. 그래서 둘 다 등록해야 하고, Resource 설정의 "Provided by Application" 항목에 해당 Application을 명시적으로 연결하지 않으면 교환 요청이 거부됩니다.
Application에는 네 가지 의존성을 연결합니다. agent 자신의 Resource, 공유 Expense MCP Resource, LLM API key를 보관하는 Keycard Vault, 그리고 로그인한 사람의 프로필을 조회하는 OpenID Connect UserInfo입니다. LLM 제공사의 key를 Vault에 두면 로컬 디스크에 평문 비밀이 남지 않습니다. 마지막으로 Client ID와 Client Secret을 발급받아 agent의 환경 파일에 넣는데, secret은 한 번만 표시되므로 즉시 저장해야 합니다. 환경 파일에 비밀을 직접 넣는 방식은 연습용 sandbox에서만 허용되며, 실제 운영에서는 workload identity federation이나 CLI로 실행 시점에 동적으로 가져오는 방식을 써야 합니다.
이 상태에서 사용자 로그인 없이 agent에 "어떤 계정이고 승인 한도가 얼마인지" 물으면, agent는 자기 신원인 Expense Desk Agent로 동작하며 한도가 $49.99라고 답합니다. 사람이 로그인하지 않아 subject token이 비어 있으면 SDK가 자동으로 OAuth client credentials grant로 전환해, agent가 순전히 자기 자신으로서 인증하기 때문입니다. "특정 직원을 대신해 워크숍 기념품 $75 경비를 올려 달라"고 하면 한도를 넘어 대기 상태가 되는데, 기록에는 메모에 "그 직원을 대신해"라고 적혀 있을 뿐 실제 행위자는 agent로 남습니다. prompt나 메모에 적힌 "누구를 대신한다"는 말은 암호학적으로 검증된 위임이 아니라는 점이 여기서 분명해집니다.
사용자 위임을 얹기
세 번째 단계에서는 사용자가 Expense Desk에 직접 로그인합니다. sandbox 안에 내장된 iframe은 외부 인증 redirect를 처리하지 못하므로 별도의 브라우저 창에서 열어야 합니다. 로그인한 사용자 정보에는 승인 한도 $100이라는 metadata가 붙어 있고, agent는 이제 이 사용자를 대신해 동작합니다. 앞서 API key로 남긴 기록은 소급해서 바뀌지 않고 원래의 인증 맥락 그대로 남습니다.
이후 동작은 다음과 같습니다.
| 요청 | 결과 | 기록 |
|---|---|---|
| 팀 사무용품 $30 경비 제출 | $49.99 이하이고 업무 목적이 분명해 agent가 자율 승인 | 사용자를 대신해 생성, Expense Desk Agent가 승인, 사유 "업무 목적이 분명한 $50 미만 사무용품" |
| 워크숍 프린터 용지·토너 $75 경비 제출 | 한도 초과로 대기, 사람의 검토 필요 | 사용자를 대신해 생성 |
| 본인이 올린 $75 경비(EXP-123) 승인 요청 | agent가 거부, "본인 경비는 승인·반려할 수 없으니 다른 검토자에게 요청하라" | 거부 |
| 다른 사용자가 올린 $100 경비(EXP-121) 반려 요청 | 반려 성공 | 사용자 신원으로 반려, 원래 생성 기록은 보존 |
자가 승인 금지 같은 규칙은 생성자와 승인자를 전체 stack에서 구분할 수 있을 때만 가능합니다. 신원이 끊기지 않고 이어지기 때문에 세밀한 정책을 걸 수 있는 것입니다.
Keycard 콘솔의 활동 로그를 사용자 이메일과 최근 1시간으로 걸러 보면 두 번의 hop이 보입니다. 첫 번째는 agent Application이 사용자의 로그인 token을 Expense MCP Resource용 token으로 교환한 기록이고, 두 번째는 Expense MCP 서버가 그 token으로 다시 Ledger API용 token을 교환한 기록입니다. 두 hop은 같은 session ID를 공유해, 여러 계층을 거친 거래를 처음부터 끝까지 사용자 맥락을 잃지 않고 추적할 수 있습니다. "agent가 당신으로 행세하지 않고 당신을 위해 행동할 수 있는가"라는 질문에 대한 답이 이 구조입니다.
중단돼도 이어지는 실행: Temporal의 durable workflow
신원 문제를 풀었다면 다음 질문은 "agent 프로세스가 죽으면 어떻게 되는가"입니다. agent loop는 LLM과 외부 도구를 반복해서 부르는 구조이므로 본질적으로 분산 시스템이고, 네트워크 장애, 서비스 중단, 상태 유실에 그대로 노출됩니다. durability가 없으면 중간에 끊겼을 때 비싼 LLM 호출을 처음부터 반복하거나 작업을 반쯤 끝난 채 포기해야 합니다. 12단계짜리 loop가 12번째에서 실패하면 전체를 다시 돌려야 하는 식입니다.
Temporal은 오픈소스 durable execution 엔진으로, workflow 코드의 실행과 상태 전이를 기록해 두었다가 node 장애나 네트워크 단절이 생기면 실패 지점까지의 상태를 재구성해 이어서 실행합니다. 애플리케이션은 상위 orchestration을 맡는 workflow와, 외부 호출 같은 부수 효과가 큰 작업을 맡는 activity로 나뉘며, 개발자는 별도의 orchestration 스크립트 대신 일반 Python 코드를 씁니다. 재시도, 결정적 실행 추적, 장애 처리 방식 설정이 기본으로 제공됩니다.
예제의 정산 workflow는 재시도 정책, 사람의 승인을 기다리는 timer, ledger를 변경하는 activity로 구성됩니다. worker를 띄우고 workflow를 실행하면 4,200 단위를 차감하는 activity가 완료된 뒤 승인 대기 timer에서 멈춥니다. 이 시점에 worker 프로세스를 강제로 종료한 다음 다시 띄우면, Temporal이 상태를 즉시 복원해 이미 끝난 ledger 작업이나 LLM 호출을 반복하지 않고 정확히 중단된 지점부터 재개합니다. 재시작이 몇 초 안에 이뤄지면 최종 사용자는 장애를 인지하지 못하고, 클라우드 region 장애나 LLM 제공사 다운타임 같은 긴 중단도 인프라가 돌아오면 자동으로 이어집니다. 이를 데이터베이스와 재생 로직으로 직접 만드는 것은 Temporal을 처음부터 다시 만드는 일이라는 평가입니다.
▲ 중단 지점부터 재개되는 workflow
보안 측면에서는 event history에 비밀이 남는지가 관건입니다. Keycard는 Temporal의 interceptor(activity 실행 직전에 끼어드는 hook)를 이용해 activity가 시작되기 직전에 자격 증명과 권한을 가져오므로, worker 메모리나 기록에 token이 남지 않습니다. 실제로 workflow ID로 전체 event history를 조회하는 검증 스크립트를 돌리면 JWT나 Keycard 인증 token이 전혀 기록되지 않았음을 확인할 수 있습니다. 추가로 payload codec을 클라이언트나 sidecar에서 돌려 workflow 데이터를 전송 전에 암호화하면, Temporal 서버나 Temporal Cloud는 복호화 key 없이 암호문만 다루게 됩니다. Temporal은 OpenAI, PydanticAI, LangChain 등 주요 AI 프레임워크용 연결 패턴도 제공합니다.
정리와 독자가 할 일
이 설계가 전하는 메시지는 두 가지입니다. 첫째, agent의 권한은 "누가, 누구를 대신해, 무엇을" 하는지가 호출 단위로 기록되고 검증되어야 하며, 공유 API key로는 이것이 불가능합니다. 둘째, agent loop는 분산 시스템이므로 중단과 재개를 전제로 설계해야 하고, 이를 임시방편으로 만들기보다 표준화된 durable execution 패턴을 쓰는 편이 낫다는 것입니다.
지금 agent를 운영하거나 만들고 있다면 다음을 점검해 볼 만합니다.
- 감사 로그에서 특정 행동의 주체를 사람과 agent 단위로 구분할 수 있는지 확인합니다. API key 이름만 남는다면 attribution이 없는 상태입니다.
- tool 호출마다 subject token과 agent의 workload 자격 증명을 함께 제시해 짧은 수명의 token을 받고, 호출이 끝나면 즉시 폐기합니다.
- MCP 서버 같은 중간 계층이 있다면 각 계층이 꼭 필요한 downstream API에만 접근하도록 hop마다 token을 교환하고, session ID로 전체 흐름을 추적합니다.
- 운영 환경에서는 client secret을 디스크에 두지 않고 workload identity federation이나 동적 조회로 주입합니다.
- 사용자 자격 증명에 붙은 metadata로 승인 한도 같은 규칙을 정의해, 자가 승인 금지처럼 신원이 있어야 가능한 정책을 agent에 적용합니다.
- workflow와 activity를 분리하고, 장시간 대기는 workflow.sleep 같은 timer로 모델링해 worker를 붙잡아 두지 않습니다.
- 테스트 때마다 event history를 열어 token이나 개인정보가 평문으로 남지 않았는지 확인하고, 필요하면 interceptor와 payload codec을 적용합니다.


