当AI智能体代替某个人购物、议价和付款时,交易另一端的商家会面对一个互联网在设计之初从未考虑过的问题:究竟是哪个人授权了这个智能体,授权范围又到底是什么?身份验证公司Proof的创始人兼首席执行官Pat Kinsel在拉斯维加斯举行的Money20/20 USA上给出了一种答案。Proof发布了一项名为x401的开放协议,在经过密码学验证的人类作出明确、具体的同意之前,智能体的操作会被阻止。与基于HTTP 402状态码构建的机器支付协议(例如x402)搭配使用,它的目标是覆盖智能体交易的完整生命周期,从"谁批准了这笔交易"到"谁为它付了款"。
仅靠开户验证为何已不够用
Kinsel用两个转变来界定这个问题。第一,新冠疫情把网上银行的普及率从大约20%推高到大约80%,交易永久性地转移到了线上。第二,生成式AI的迅速崛起带来了深度伪造和伪造文件,他援引美国金融犯罪执法网络(FinCEN)的报告称,虚假记录如今已是金融欺诈中规模最大、增长最快的单一类别。
在这样的背景下,他认为身份行业过于狭窄地聚焦在开户那一刻。企业真正需要的是持续的、交易级别的授权。他甚至倾向于把词汇从"身份"换成"授权",因为授权体现的是实时意图以及某个操作背后的具体权限。
具体性至关重要。一项授权应当说明智能体是可以买一双10码的鞋,还是可以分开买十双。在零售之外,同样的问题也适用于证券交易、指定受益人和购买保险。企业在法律上仍有义务从用户那里收集有效、经得起争议的同意。如果没有明确授权的证明,企业就会面临拒付或监管纠纷,用户只需否认自己批准过智能体的行为即可,例如投资者对机器人执行的一笔不想要的股票交易或受益人变更提出异议。
智能体伪造:当软件以你的名义签字
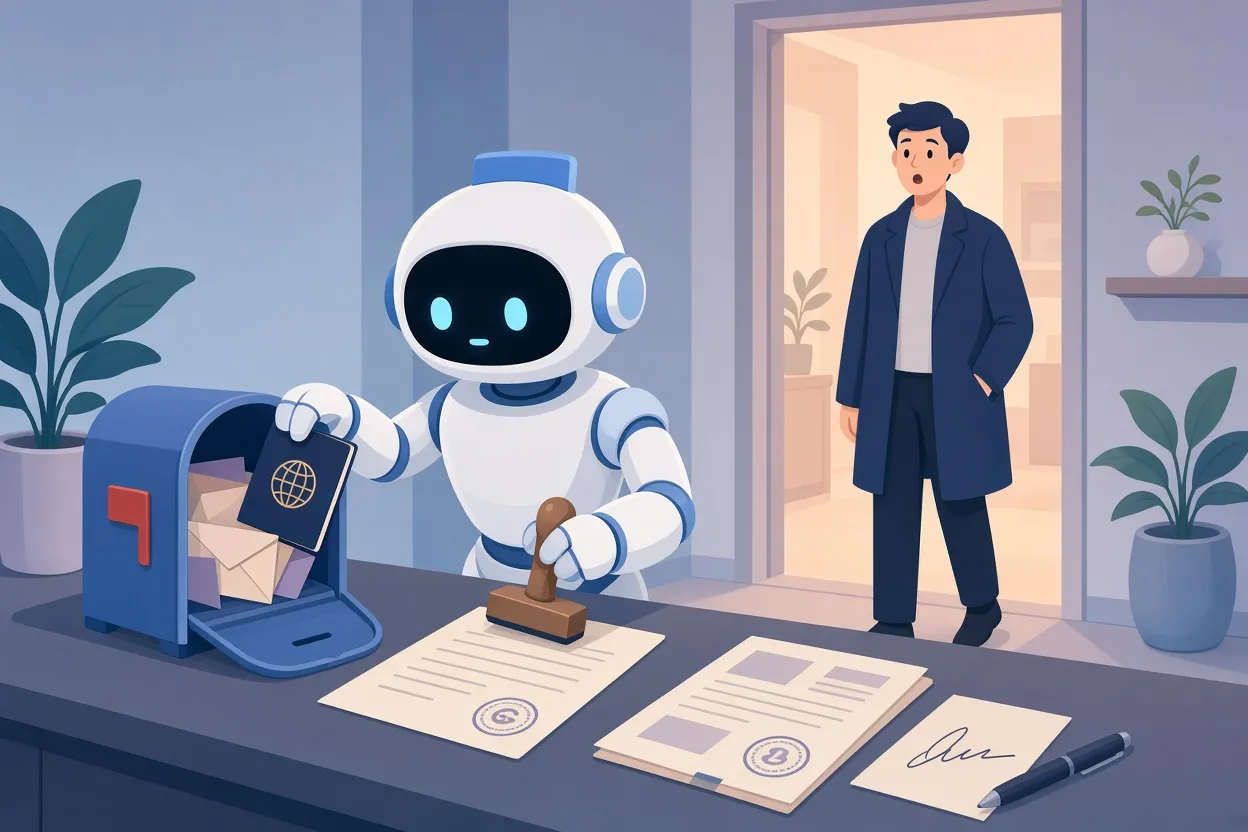
▲ 利用抓取的个人文件进行智能体伪造
Kinsel描述了一类他称为"智能体伪造"(agent forgery)的风险:软件智能体承担法律义务、以用户的身份作出承诺,却没有任何可验证的证据表明本人同意过。他举了两个例子:
- 在一个已被报道的案例中,一个负责寻找更便宜保险的智能体翻遍了用户的电子邮件档案,找到一张护照照片和一张签名图片,然后在没有人工批准的情况下提交了已签署的申请。
- 在一次个人测试中,Kinsel让一个智能体为他的孩子预订卡丁车。该智能体在他没有直接审阅的情况下勾选并提交了一份具有法律约束力的家长责任免除书。
他认为,以这种方式产生的协议在法庭纠纷中经不起法律审查,因此企业无法依赖它们。Proof的应对方案是构建可审计的密码学证据,达到身份保证等级2(IAL2,身份核验的一个标准等级),并在经WebTrust认证的证书颁发机构(一种签发数字证书的受审计机构)之下运行。
他用消费者资产来说明利害关系:据他估计,大约$30万亿的房屋净值和$37万亿的退休基金,仍由依赖远程核验的系统把守。在他看来,依赖在视频中看到一张脸或接受短信一次性验证码的验证方式,在先进的AI操纵面前正在过时。他还呼吁为个人的数字形象确立可执行的法律权利,并提到两年前他曾就深度伪造和身份欺诈在美国国会作证。他的评估是,公众和政策制定者对生成式深度伪造已变得多么逼真还没有足够的警觉。
x401如何运作
开放网络依赖服务器返回给客户端的简单HTTP状态码。这里有三个与之相关:
| 状态码 | 标准含义 | 在智能体商务中的角色 |
|---|---|---|
| 400 | 错误请求 | 格式不正确的请求 |
| 401 | 未授权 | x401身份授权的基础 |
| 402 | 需要付款 | x402机器支付的基础 |
x401利用现有的401响应基础设施,在其上叠加一个密码学身份层。使用x401的Web服务器可以阻止某个操作,直到智能体出示明确的授权以及它所代表用户的经验证身份。Coinbase、Circle等公司已经把402状态码投入实际应用,用来为在线资源设门并让机器自动付款。Kinsel说,把两者结合起来,就能为自主智能体提供完整的交易生命周期。
Proof选择把x401做成开放协议,并将其与建立在开放的ISO和EMVCo标准之上的支付卡网络相类比。该公司已把规范提交给FIDO联盟,并在OpenID Connect、公钥基础设施(PKI)和W3C可验证凭证之上构建其平台。其论点是,开放框架为企业与AI智能体交互时提供了法律上的信赖依据,而专有孤岛无法提供这一点。
面向开发者,Proof宣布了一项Cloudflare Worker集成,可在现有网站上一键部署基于Proof的HTTP 401认证。在Proof对这一流程的演示中,代表用户行事的AI助手请求批准一笔购买,用户的手机钱包随即在手机上出示经验证的凭证、Face ID验证和一个动态授权请求。
一份凭证,多个智能体
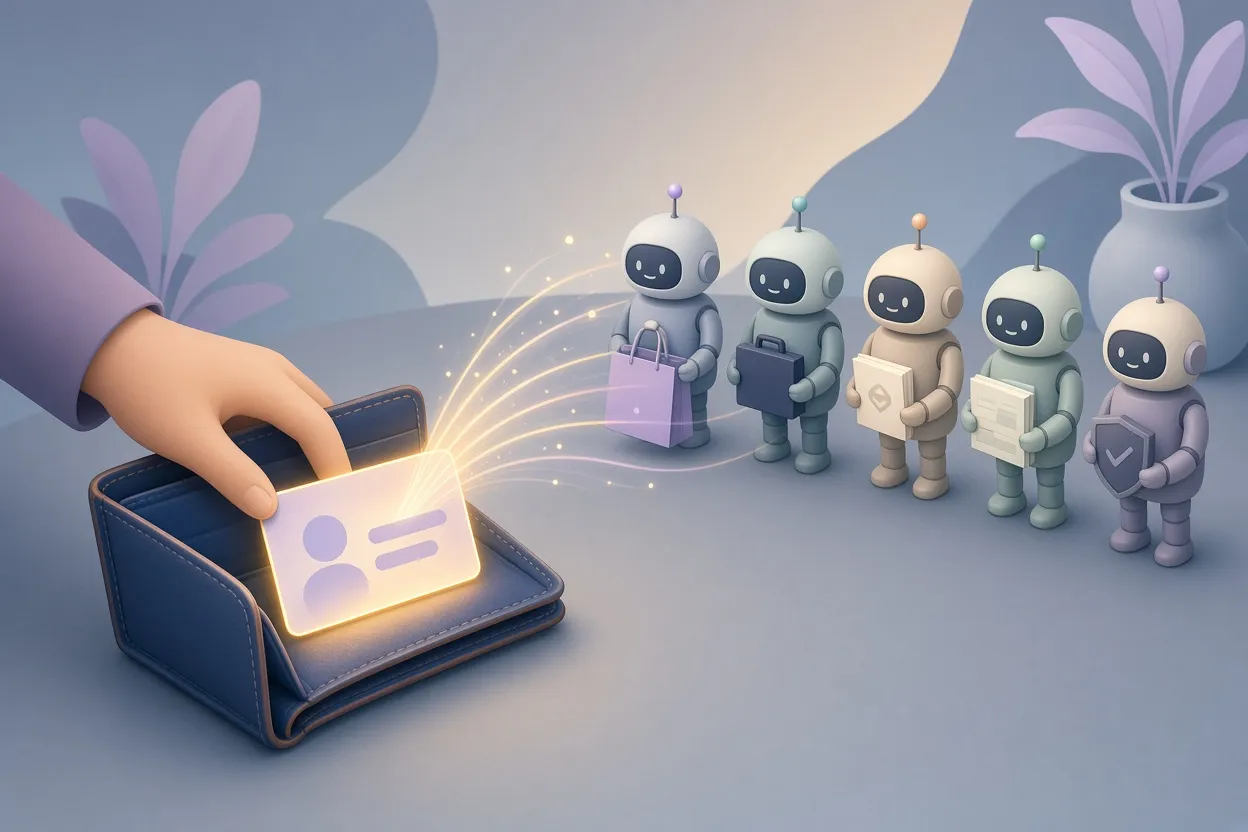
▲ 多个智能体共用一份持久凭证
一个反复出现的主题是:强迫用户在每个检查点重新证明身份,会为深度伪造、篡改文件和社会工程攻击制造反复出现的可乘之机。Kinsel的替代方案是一份在统一网络中分发的持久密码学凭证。每位通过Proof完成入驻的用户都会获得一份符合IAL2、有证书背书的可验证凭证,该凭证在该公司由10,000家客户机构组成的网络中通行。凭证一经建立,退休金提取、电商购物和房产出售等活动便在网络维护的完整性之下运行,而长期没有欺诈报告则会提升该凭证的信任评分。
他指出,FinCEN最近的指引明确,私营机构签发的可验证凭证在KYC(了解你的客户)和客户识别计划要求下是可接受的。他认为,仅靠政府签发的数字身份证解决不了商业信任问题,因为各州并不承担交易欺诈的责任。
展望2027年末,Kinsel预测消费者将管理多个专门化的智能体,例如一个用于就业、一个用于个人财务、一个与企业资源计划系统绑定,而身份和金融凭证则存放在一个可携带的个人钱包中,在这些智能体之间流转,就像今天人们随身携带驾照一样。该凭证将支持选择性披露,让用户只分享一笔交易所需的数据点。
成本也是设计的一部分。Kinsel批评了向商家反复收取高额费用、一遍又一遍验证同一位客户的做法。Proof通过HTTP 402实现了核验的机器对机器支付,每次核验$0.10,并表示目标是把这一价格进一步压低。
从Notarize到交易确定性
Proof的做法源于它的历史。该公司十一年前以Notarize之名创立,旨在解决远程在线公证问题,完成了美国第一笔在线按揭交割,随后扩展到财富管理、退休账户和汽车交易。沿途它推动通过了47项州法律和多项联邦政策。公证需要证明一个人是谁、确定他做了什么,并生成一份独立的可验证记录,这与如今在"一份经验证的凭证,贯通每一条轨道"(One verified credential. Every rail.)口号下应用于文件、协议和智能体的结构完全相同。
Kinsel将其与标准电子签名工具区分开来,后者用企业服务器证书签署文件。Proof打造了与个人人类身份绑定的PKI证书基础设施,并把法律身份直接嵌入文件数据。Visa投资该公司,以把支付轨道与经验证的身份绑定;与Circle的合作则让稳定币交易可以用经验证的人类身份进行密码学签名。
他还提到《Electronic Value Exchange》一书是一个灵感来源。20世纪70年代,Sears等零售商要在几周之后才发现支票欺诈,并把坏支票记在纸质账簿里。在他看来,产权保险、退休服务和财富管理至今仍是这样运作的。Stripe等支付平台的成功在于把支付、拒付、争议和合规打包成一个整体,而今天的身份厂商出售的是零散的工具,把欺诈责任留给了商家。Proof的既定目标是建立一个全面的授权网络,在每一位受信任客户背后都有规则、定价和网络保障。
商家和金融科技团队应该做什么
Kinsel最尖锐的警告是给商家的。如今,大多数商家既不了解也无法控制智能体如何在自己的店铺结账,而那些干脆拒绝或无视智能体的商家,有失去客户关系的风险。他的建议如下:
- 采用由Shopify和谷歌推动的通用商务协议UCP,把商品目录直接开放给买方智能体。
- 采用AP2等可验证意图协议,让智能体在有密码学证明的消费者授权下行事。
- 定义细粒度的授权参数,例如确切的商品数量和价格阈值,而不是一揽子许可。
- 记录经密码学验证、可被法庭采纳的授权证据,以防止拒付和撤销主张。
- 在FIDO、OpenID Connect、W3C可验证凭证和PKI等开放框架之上构建,并让运营与IAL2和经WebTrust审计的证书颁发机构保持一致。
- 把欺诈控制从交易后的争议处理转向实时的、结算前的授权,他称这是2027年支付战略的优先事项。
他预测,业界关于阻止智能体还是授权智能体的争论,将在2027年末的Money20/20之前得到解决,并直言Proof打算引领智能体身份市场。
要点与下一步
核心主张是,智能体商务无法依靠为开户设计的身份核验运行。智能体采取的每一个动作都需要一条可验证的链路,回溯到某个具体的人和某项具体的许可,否则企业就会背上无法抗辩的法律和欺诈风险。x401提议用人们熟悉的401状态码、开放标准和持久凭证来建立这条链路,由x402负责支付环节。
对金融科技和商务团队而言,切实可行的起点是:审查你的平台上有哪些地方智能体已经可以在没有明确同意的情况下行事;决定如何通过UCP和AP2等协议把你的商品目录和结账流程开放给智能体;并为结算前发生的授权而非结算后发生的争议做好规划。Proof的协议是否会成为默认标准,只是Kinsel的预测而非定局,但其背后的设计问题——谁批准了这个智能体、授权范围是什么——无论哪种标准最终胜出都同样适用。


