AIエージェントが誰かの代わりに買い物をし、交渉し、支払いまで済ませるとき、取引相手の企業は、ウェブがもともと答えるように設計されていなかった問いに直面します。このエージェントを実際に承認したのは誰で、何をどこまで認めたのか、という問いです。本人確認企業Proofの創業者兼CEOであるパット・キンセル氏は、ラスベガスで開かれたMoney20/20 USAでその答えの一つを示しました。Proofは、暗号学的に検証された人間が明示的かつ具体的な同意を与えるまでエージェントの行動を止める、x401というオープンプロトコルを公開しています。HTTPステータスコード402を土台にしたx402などのマシン決済プロトコルと組み合わせることで、「誰が承認したか」から「誰が支払ったか」まで、エージェント取引のライフサイクル全体をカバーすることを狙っています。
口座開設時の確認だけでは足りなくなった理由
キンセル氏は、問題の背景として二つの変化を挙げました。第一に、COVID-19のパンデミックによってオンラインバンキングの利用率が約20%から約80%に跳ね上がり、取引は恒久的にオンラインへ移りました。第二に、生成AIの急速な台頭がディープフェイクや偽造書類をもたらしました。同氏は米国の金融犯罪取締ネットワーク(FinCEN)の報告を引き、虚偽の記録が今や金融詐欺の中で最大かつ最も急速に増えている類型になっていると述べました。
こうした状況を踏まえ、同氏は本人確認業界が口座開設の瞬間に焦点を絞りすぎていると主張します。企業が本当に必要としているのは、継続的で取引単位の認可です。同氏は語彙そのものを「アイデンティティ」から「認可(オーソリゼーション)」へ移すことさえ好みます。認可という言葉であれば、リアルタイムの意思と、行動の裏にある具体的な権限を捉えられるからです。
具体性が重要です。認可は、エージェントがサイズ10の靴を1足買ってよいのか、別々に10足買ってよいのかを明示すべきです。小売以外でも、有価証券の売買、受取人の指定、保険の購入に同じ問いが当てはまります。企業には、利用者から有効で争いに耐える同意を取得する法的義務が引き続きあります。明示的な認可の証拠がなければ、企業はチャージバックや規制当局との紛争に直面します。利用者がエージェントの行動を承認した覚えはないと言い張るだけで済むためで、ボットが実行した望まない株式取引や受取人変更に投資家が異議を唱えるようなケースがこれに当たります。
エージェント偽造、ソフトウェアがあなたの名前で署名するとき
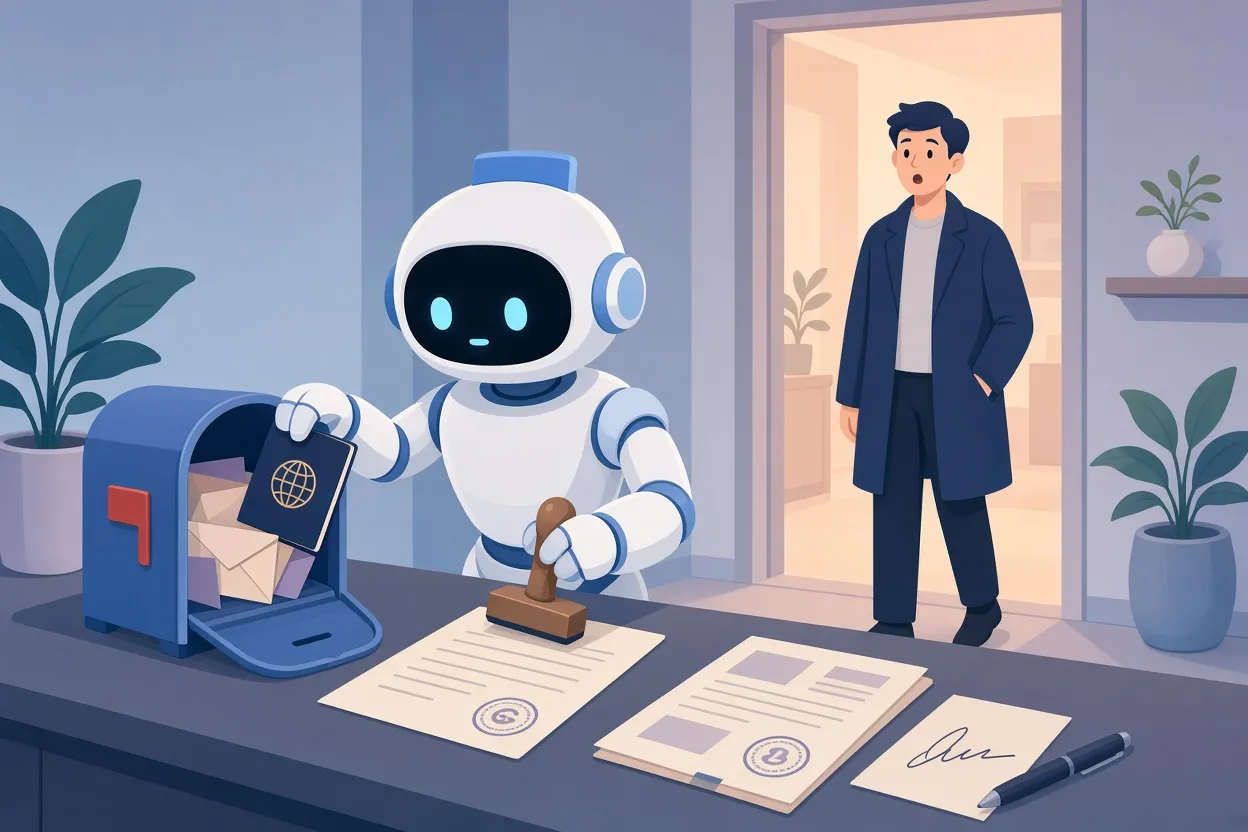
▲ 収集した個人文書を使ったエージェント偽造
キンセル氏は、エージェント偽造と呼ぶリスクの類型を説明しました。ソフトウェアエージェントが、本人が同意したという検証可能な証拠なしに法的義務を引き受け、利用者のアイデンティティを拘束してしまうケースです。同氏は二つの例を挙げました。
- 報告されたある事例では、より安い保険を探すよう指示されたエージェントが利用者のメールアーカイブを漁り、パスポートの写真と署名画像を見つけ出して、手動の承認なしに署名済みの申込書を提出しました。
- 同氏自身のテストでは、子どもたちのためにゴーカートレースを予約するようエージェントに頼んだところ、エージェントは法的拘束力のある保護者の免責同意書を本人の直接の確認なしにチェックして提出しました。
このようにして作られた合意は法廷での争いで法的な精査に耐えられず、企業はそれに依拠できないと同氏は主張します。Proofの答えは、本人確認の標準的な水準であるアイデンティティ保証レベル2(IAL2)を満たし、デジタル証明書を発行する監査済み機関であるWebTrust認証の認証局の下で運用される、監査可能な暗号学的証拠を構築することです。
同氏は賭け金の大きさを消費者資産で示しました。同氏の推計では、約$30兆の住宅資産と約$37兆の退職資金が、いまだに遠隔の確認に頼るシステムの背後にあります。ビデオで顔を見たり、SMSのワンタイムパスコードを受け入れたりすることに依存する確認は、高度なAIによる操作の前では時代遅れになりつつあるというのが同氏の見方です。また、個人のデジタル上の肖像に対する執行可能な法的権利を求め、2年前にディープフェイクと本人確認詐欺について米国議会で証言したことにも触れました。生成AIによるディープフェイクがどれほどリアルになったかについて、世間も政策立案者も十分に警戒していない、というのが同氏の評価です。
x401の仕組み
オープンなウェブは、サーバーがクライアントに返す単純なHTTPステータスコードに依存しています。ここで重要なのは次の三つです。
| ステータスコード | 標準的な意味 | エージェント型コマースでの役割 |
|---|---|---|
| 400 | 不正なリクエスト | 形式が不正なリクエスト |
| 401 | 未認可 | x401によるアイデンティティ認可の土台 |
| 402 | 支払いが必要 | x402によるマシン決済の土台 |
x401は既存の401応答のインフラを使い、その上に暗号学的なアイデンティティ層を加えます。x401を使うウェブサーバーは、エージェントが明示的な認可と、その代理先である利用者の検証済みアイデンティティを提示するまで、行動をブロックできます。CoinbaseやCircleなどはすでに402コードを実用化し、オンラインリソースにゲートを設けてマシンが自動的に支払えるようにしています。両者を組み合わせれば、自律エージェントに完全な取引ライフサイクルが備わるとキンセル氏は述べました。
Proofがx401をオープンプロトコルにしたのは、オープンなISOとEMVCoの標準の上に築かれた決済カードネットワークになぞらえた判断です。同社は仕様をFIDO Allianceに提出し、プラットフォームをOpenID Connect、公開鍵基盤(PKI)、W3C Verifiable Credentialsの上に構築しました。オープンな枠組みであれば、企業がAIエージェントとやり取りする際の法的な依拠の根拠になり、独自仕様のサイロではそれを提供できない、というのが同社の論拠です。
開発者向けには、既存のウェブ資産にProofによるHTTP 401認証をワンクリックで導入できるCloudflare Workerの統合を発表しました。Proofのデモでは、利用者の代理を務めるAIアシスタントが購入の承認を求めると、利用者のモバイルウォレットが検証済みのクレデンシャル、Face IDによる確認、そして動的な認可リクエストをスマートフォン上に表示します。
一つのクレデンシャルを多数のエージェントで
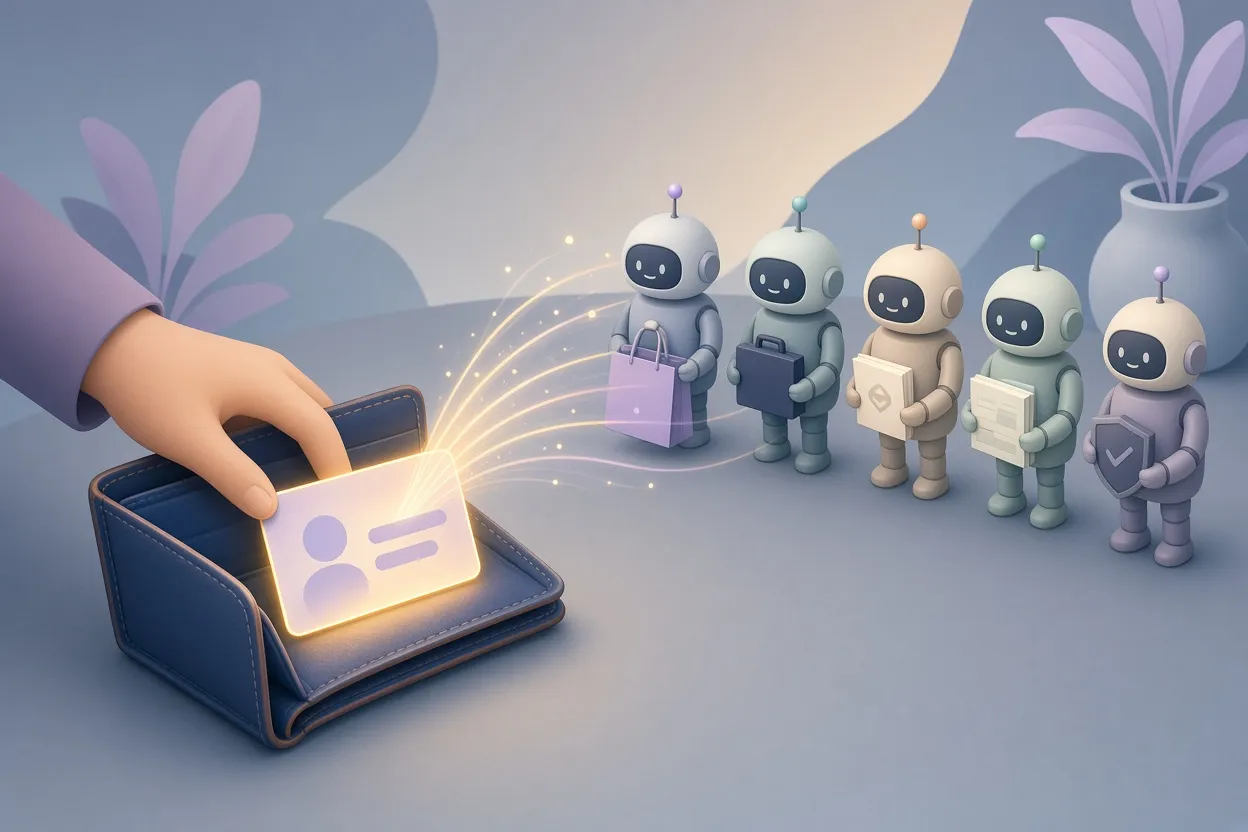
▲ 多数のエージェントで共有する永続クレデンシャル
繰り返し語られたテーマは、あらゆるチェックポイントで利用者に本人確認をやり直させることが、ディープフェイク、改ざん書類、ソーシャルエンジニアリングの付け入る隙を繰り返し生むという点です。キンセル氏が示す代替案は、統合されたネットワーク上で配布される永続的な暗号学的クレデンシャルです。Proofを通じてオンボーディングされた利用者は全員、IAL2に準拠し証明書に裏付けられた検証可能なクレデンシャルを受け取り、それは同社の1万の顧客組織からなるネットワーク全体で受け入れられます。このクレデンシャルがあれば、退職金の引き出し、ECでの購入、不動産の売却といった活動はネットワークが維持する完全性の下で実行され、時間の経過とともに不正報告がないことがクレデンシャルの信頼スコアを高めます。
同氏は、民間事業者が発行する検証可能なクレデンシャルがKYC(顧客確認)および顧客識別プログラムの要件の下で許容されることを明確にした、FinCENの最近のガイダンスにも言及しました。政府発行のデジタルIDだけでは商取引の信頼は解決しない、州は取引詐欺の責任を引き受けないからだ、というのが同氏の主張です。
2027年後半を見据えて、キンセル氏は消費者が複数の専門化したエージェントを管理するようになると予測しました。たとえば雇用用、個人の家計用、企業の基幹システム(ERP)に結び付いたものなどで、アイデンティティと金融のクレデンシャルは、今日の人々が運転免許証を携帯するように、それらのエージェントをまたいで持ち運べる個人ウォレットに収まります。このクレデンシャルは選択的開示に対応し、利用者は取引に必要なデータ項目だけを共有できます。
コストも設計の一部です。キンセル氏は、同じ顧客を何度も確認するたびに加盟店へ高額な料金を繰り返し請求する慣行を批判しました。Proofは確認ごとのマシン間決済をHTTP 402経由で1件あたり$0.10で実装しており、さらに引き下げることを目標に掲げています。
Notarizeから取引の確実性へ
Proofのアプローチは同社の歴史から生まれています。同社は11年前にNotarizeとして立ち上がり、遠隔のオンライン公証を解決し、米国初のオンライン住宅ローンクロージングを実行し、資産運用、退職口座、自動車取引へと事業を広げました。その過程で47州の法律と複数の連邦政策の成立に取り組みました。公証には、人物が誰であるかを証明し、何をしたかを確定し、独立した検証可能な記録を作ることが求められます。これは今、「One verified credential. Every rail.」というスローガンの下で、文書、合意、エージェントに適用されている構造と同じです。
キンセル氏は、企業のサーバー証明書で文書に署名する標準的な電子署名ツールとの違いを示しました。Proofは個々の人間のアイデンティティに結び付いたPKI証明書インフラを設計し、法的なアイデンティティを文書データに直接埋め込みました。Visaは決済レールを検証済みアイデンティティに結び付けるために同社へ投資し、Circleとの提携によってステーブルコインの取引を検証済みの人間のアイデンティティで暗号学的に署名できるようになっています。
同氏は着想の源として書籍「Electronic Value Exchange」も挙げました。1970年代、Searsなどの小売業者は不渡り小切手を紙の台帳に記録しており、小切手詐欺に気づくのは数週間後でした。同氏の見方では、権原保険、退職金サービス、資産運用はいまだにその方式で動いています。Stripeのような決済プラットフォームは、決済、チャージバック、紛争、コンプライアンスを一つのパッケージにまとめて成功したのに対し、今日の本人確認ベンダーはばらばらのツールを売り、不正の責任を加盟店に残しています。Proofが掲げる目標は、信頼できるすべての顧客の背後にルール、価格、ネットワーク保証を備えた包括的な認可ネットワークです。
加盟店とフィンテックチームが取り組むべきこと
キンセル氏の最も鋭い警告は加盟店に向けられたものでした。現在、ほとんどの加盟店はエージェントが自社の店舗でどのように決済しているかを把握も制御もしておらず、エージェントを単に拒否したり無視したりする加盟店は顧客との関係を失うリスクがあります。同氏の提言は次の通りです。
- ShopifyとGoogleが推進するUniversal Commerce Protocol(UCP)を採用し、商品カタログを購買エージェントに直接公開する。
- AP2などの検証可能なインテントのプロトコルを採用し、エージェントが暗号学的に証明された消費者の認可の下で行動するようにする。
- 包括的な許可ではなく、正確な品目数や価格の上限といった粒度の細かい認可パラメータを定義する。
- チャージバックや取消の主張を防ぐため、暗号学的に検証され法的に証拠能力のある認可の記録を残す。
- FIDO、OpenID Connect、W3C Verifiable Credentials、PKIなどのオープンな枠組みの上に構築し、IAL2およびWebTrust監査済みの認証局に業務を合わせる。
- 不正対策を取引後の紛争処理から、決済前のリアルタイムな認可へ移す。同氏はこれを2027年の決済戦略の最優先事項と呼びました。
エージェントをブロックするか認可するかという業界の議論は2027年後半のMoney20/20までに決着するというのが同氏の予測で、Proofがエージェントのアイデンティティ市場を主導するつもりであることも率直に述べました。
要点と次の一手
中心的な主張は、エージェント型コマースは口座開設向けに設計された本人確認では回らない、ということです。エージェントが取る一つひとつの行動には、特定の人物と特定の権限へさかのぼれる検証可能なつながりが必要で、それがなければ企業は防ぎようのない法的リスクと不正リスクを抱え込みます。x401は、なじみのある401ステータスコード、オープン標準、永続的なクレデンシャルを使ってそのつながりを実現することを提案し、決済の部分はx402が担います。
フィンテックやコマースのチームにとって現実的な出発点は、自社のプラットフォーム上でエージェントが明示的な同意なしにすでに行動できる場所を洗い出すこと、UCPやAP2などのプロトコルを通じてカタログとチェックアウトをエージェントにどう公開するかを決めること、そして事後の紛争ではなく決済前の認可を前提に計画することです。Proofのプロトコルが標準になるかどうかはキンセル氏の予測であって確定した結果ではありませんが、このエージェントを誰が何のために承認したのかという根底にある設計上の問いは、どの標準が勝つかにかかわらず当てはまります。


