Microsoftは、企業ITの中で長く続いてきた論争に決着をつけようとしています。一般の社員が自分でアプリや自動化、AIエージェントを作れるようにしながら、シャドーITを生まず、機密データも露出させないにはどうすればよいか、という問題です。Power Platformにおける同社の答えが、個人開発環境(Personal Developer Environment、PDE)です。作り手一人ひとりに与えられるプライベートなワークスペースでありながら、中央で強制されるポリシーの下に置かれます。Microsoft自身の社内展開では、作り手を単一の混雑した共有環境から個別のPDEへ移した結果、新規ワークフローの作成数が前月比で32%増え、所有権の明確化やデータガバナンスの改善も得られたと報告されています。
このアプローチが重要なのは、賭けられているものが変わったからです。業務ユーザーが作っているのは、もはや文書を要約するだけの単純なチャットボットではありません。依頼を読み取り、データベースに問い合わせ、レコードを作成し、承認を起動する自律型エージェントを組み上げています。AIの能力を小さなエンジニアリングチームに集中させるのではなく、全社員に広げようとする組織はどこも、Microsoftが直面したのと同じ問いに向き合うことになります。人々に作る余地を与えつつ、その成果物が何に触れられるかを統制し続けるには、どうすればよいのか。
共有の既定環境が機能しなくなった理由
Microsoft Power Platformを導入する組織は従来、ひとつの共有既定環境から始めてきました。ライセンスを持つ全ユーザーがそこでアプリやフローを作れるため、ローコード開発への入り口としては手軽です。問題は規模が大きくなると現れます。何千人もの社員がアプリ、フロー、コネクタを追加していくうちに、環境は誰も全体を把握できないほど無秩序に広がります。どのアプリケーションを誰が所有しているのか、まだ使われているのか、どの機密データに到達しているのか、セキュリティ要件を満たしているのかが、ほとんど判別できなくなるのです。
Microsoft自身がこの問題を経験しました。社内の共有既定環境には数年のうちに、管理されていないアプリケーションとPower Automateワークフローが数万件も蓄積し、過剰共有、機密データの露出、ガバナンス適用の不統一、そしてその規模のローコード開発を運用管理する難しさを招いていました。同社は、共有既定モデルは企業規模の導入にはもう通用しないと結論づけました。
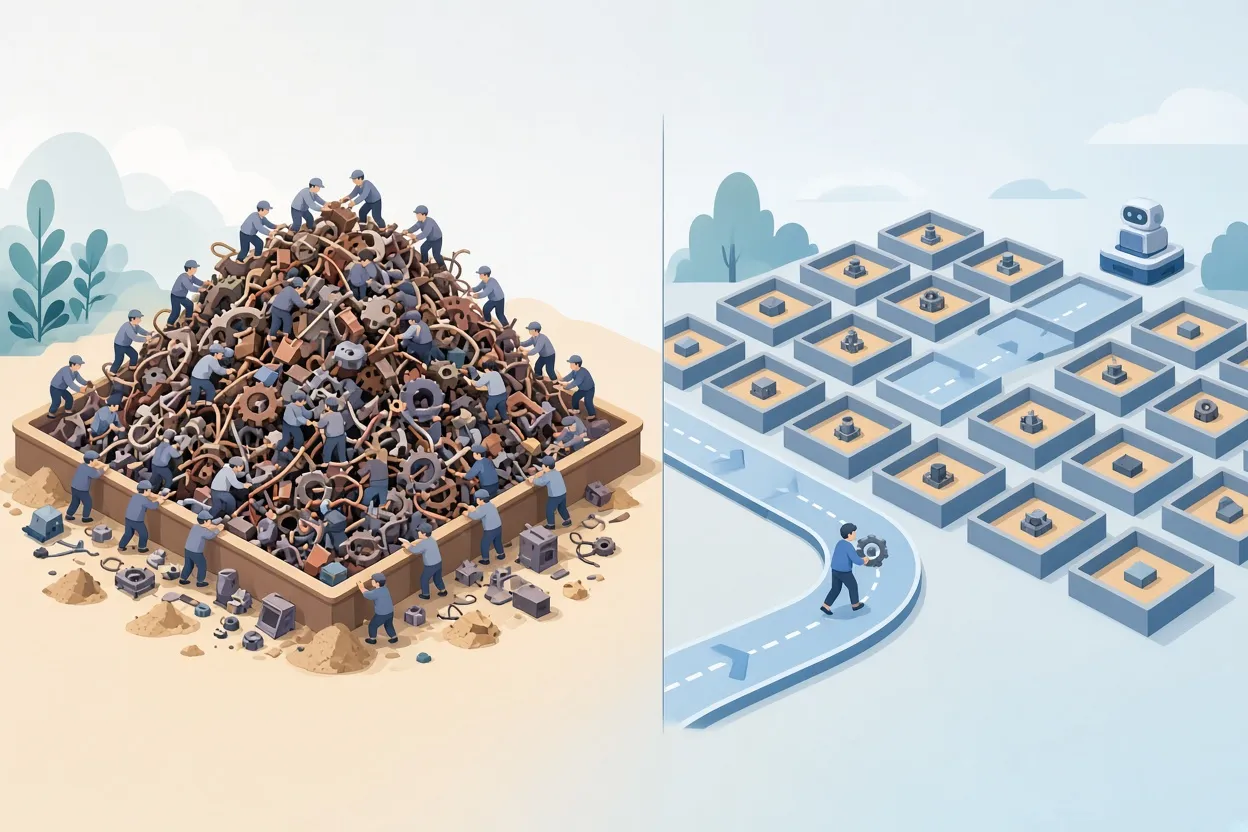
▲ 共有環境とルーティングされた個人環境の対比
個人開発環境とは何か
PDEは、作り手一人に割り当てられる専用かつ隔離されたPower Platformのワークスペースです。何千人もがひとつのサンドボックスで作業するのではなく、作成者それぞれがプライベートな環境を持ち、他者の干渉を受けずにアプリケーション、自動化フロー、AIエージェントを設計・構築・テストできます。明示的に招待されない限り、他の作り手がそれらの資産を見たり変更したりすることはできません。作り手はいつでもその環境に戻ってくることができます。
これを実用的にしている仕組みが、環境ルーティングです。管理者が設定を済ませておけば、対応するPower Platformのツールで何かを作り始めたユーザーは自動的に自分のPDEへ送られ、環境がまだ存在しなければその場でプロビジョニングされます。誰もワークスペースを申請したり、ITが用意するのを待ったりする必要はありません。
設計上の要点は、PDEが統制のない遊び場ではないことです。PDEは管理環境(Managed Environments)として運用でき、中央ITのポリシー、制限、コンプライアンスの基準線が自動的に適用されます。この管理レイヤーなしに隔離されたサンドボックスを配るだけでは、ひとつのシャドーIT問題を何千もの分散したサイロに置き換えてしまう恐れがあります。
3つの管理機能
Microsoftは、PDEを大規模に統制するために3つの機能を柱にしています。管理者が環境をひとつずつ手作業で管理するのではなく、ルールを一度定義すれば済むようにするためです。
| 機能 | 役割 |
|---|---|
| 環境ルーティング | アプリやエージェントを作成するユーザーを自動的に自分のPDEへ配置し、共有既定環境から遠ざける |
| 環境グループ | 多数のPDEをまとめ、管理者が統一されたセキュリティポリシーと運用ポリシーを一括で適用できるようにする |
| 管理環境 | 利用状況の分析、きめ細かな共有制限、ソリューションの自動チェックといった高度な制御を追加する |
ポリシーは環境グループごとに段階を分けられます。実務的な整理の仕方のひとつがペルソナ別です。一般の業務ユーザー、プロの開発者、専門チームにそれぞれ固有のコネクタポリシーを与えます。公開データでツールを作るチームには緩やかなコネクタルールを許し、商業上の機密データに触れるアプリケーションには厳格なデータ損失防止(DLP)ルールを課す、といった形です。DLPルールとは、データがどこへ流れてよいかを制御するポリシーです。
ライフサイクルのガバナンスも同じ計画に含めるべきです。社員は退職し、環境は静かになります。非アクティブ状態に基づく自動クリーンアップのルーチンを使えば、休眠しているDataverseベースの環境から容量を回収できます(DataverseはPower Platformのデータ保存レイヤーです)。ただし、重要な業務資産はクリーンアップの実行前にアーカイブまたは移行しておく必要があります。
AIエージェントが要求水準を引き上げる理由
生成AIと自律型エージェントによって、環境ガバナンスの重みは格段に増しています。社員は今や、Microsoft Copilot Studio、Power Automate、ローコードのコネクタを使い、数時間のうちに、入ってくる業務依頼を監視し、承認済みの企業データソースに問い合わせ、Microsoft Dataverseにレコードを作成し、Microsoft Teamsに更新を投稿し、複雑な承認ワークフローを起動するエージェントを組み上げられます。これほど統合されたシステムを作るには、かつてはプロの開発チームとカスタム統合、専用のプロジェクト予算が必要でした。
その裏返しとして、過剰な権限を持つエージェント、欠陥のあるロジック、審査を経ていないコネクタは、深刻なデータ侵害や不正な取引を引き起こしかねません。静的なアプリとは異なり、エージェントは自ら行動するため、設定ミスがそのまま現実の業務上のアクションに直結します。だからこそ、中央ポリシーで統制されたPDEの中にエージェントを隔離することは、任意ではなく必須に見えます。環境グループを通じて、管理者はすべてのPDEに一括でグローバルなガードレールを適用できます。エージェントの外部共有の制限、承認済みコネクタの一覧、セキュリティポリシーなどがそれに当たります。
Microsoftのガバナンスロードマップは、サーバー側の制御と、Model Context Protocol(MCP)への対応にも広がっています。MCPは、AIモデルやエージェントが外部のツールやデータベースとやり取りするための標準化されたプロトコルです。MCPがエージェントからツールへ到達する共通の手段になるにつれ、エージェントがどのツールにアクセスでき、どのデータを取得でき、どのアクションを実行できるのかを中央で監督することが、セキュリティの中核的な業務になります。組織は、各エージェントがどのバックエンドシステムに接続し、どの権限を持ち、その出力にどの人間が責任を持ち続けるのかを正確に把握しておくべきです。
サンドボックスから本番へ
PDEは厳密に、試作、テスト、小規模な利用のためのものです。ミッションクリティカルなワークロードを動かす場所ではありません。たとえば、追跡ツールを作るプロジェクトマネージャーを考えてみましょう。インターフェースにはPower Apps、プロジェクトのリスクや現場の所見の保存にはDataverse、承認通知にはPower Automateを使い、さらに入ってくるプロジェクトデータを分析して潜在的なボトルネックを警告し、推奨事項を生成するAIエージェントを組み合わせます。これは業務主導の正当なプロジェクトであり、PDEはそれを構築してテストするのにふさわしい場所です。
こうしたツールが組織にとっての実質的な価値を示したら、共有された、適切にサポートされる本番環境へ移さなければなりません。アプリケーションライフサイクル管理(ALM)のソリューションとPower Platformのパイプラインが、その昇格のための構造化された道筋を提供します。そうしなければ、単純な生産性ツールが、ITがその存在を知らず、サポートもできないまま、静かに業務上の重要な依存先になってしまうという大きなリスクがあります。
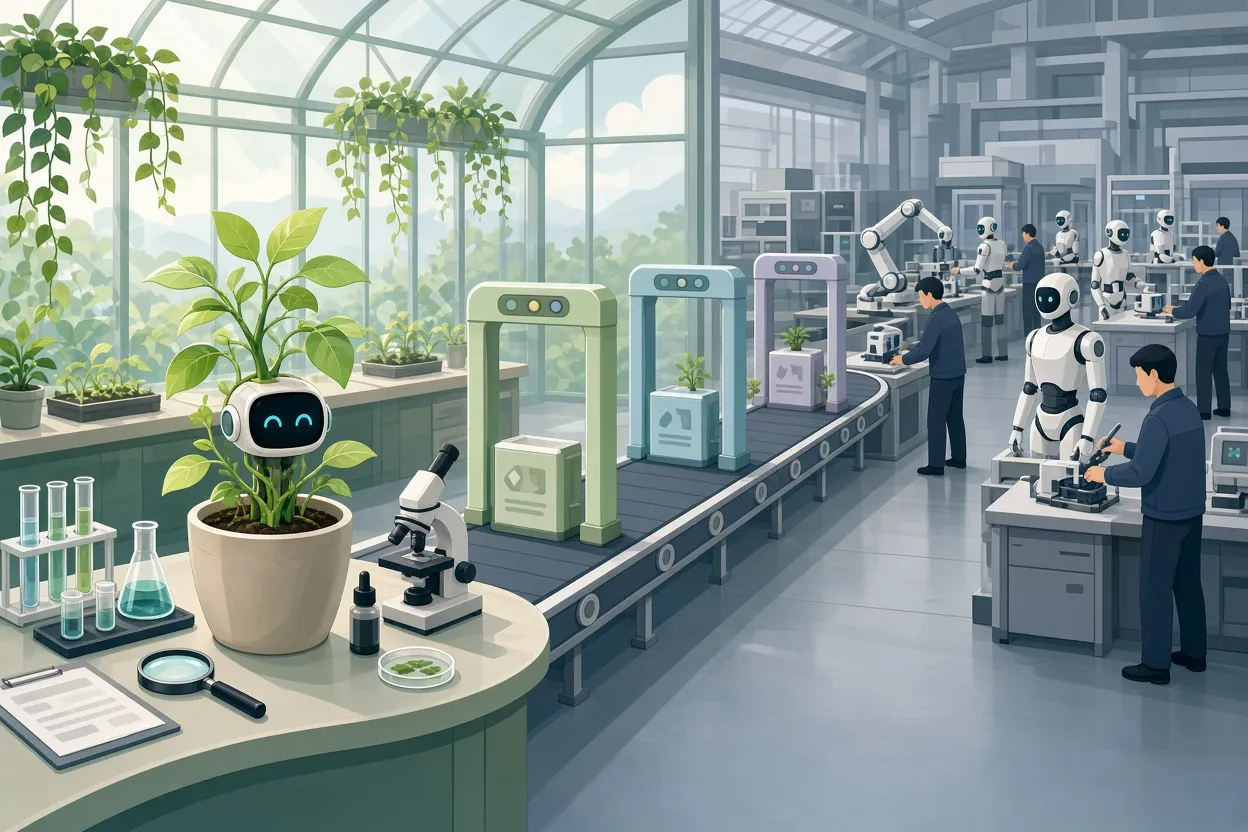
▲ 試作用サンドボックスから本番への昇格経路
市民開発者が作ったアプリやエージェントを広く共有する前には、正式な所有者、サポート文書、セキュリティレビューを整えておくべきです。ライセンスも意図的な計画が必要です。PDEを持っていることは、本番用ライセンスの権利を持っていることと同じではありません。企業向けソリューションを運用するには、アプリケーションが部門をまたいで広がる前に、Power Apps、Power Platform、Microsoft Copilot Studioにわたる明確な計画が求められます。
技術リーダーにとっての意味
CIO、CTO、CDOにとって、この議論は3つの戦略的な転換に集約されます。
イノベーション支援のあり方を見直す
ITがすべての依頼に優先順位をつけて自ら構築する従来のゲートキーパー型モデルは、時代遅れになりつつあるように見えます。複雑で企業グレードの基幹システムには依然としてITによる直接のエンジニアリングが必要ですが、ローコードとAIのプラットフォームがあれば、業務ユーザーは局所的な問題を自分で解決できます。そして、運用上の痛みを実感している業務の専門家こそが、その解決策を作るのに最も適した立場にいることが少なくありません。
AIエージェントを既存のガバナンスに組み込む
エージェントは、副次的なプロジェクトとして扱うのではなく、企業のセキュリティアーキテクチャに体系的に組み込まなければなりません。具体的には、DLPルール、アイデンティティとアクセス管理、セキュリティ監査、そして必須のヒューマン・イン・ザ・ループによる監督であり、各エージェントが何をしているかを完全に可視化することです。
明確な昇格経路を定義する
実験から全社導入までのパイプラインが見える形であれば、ITの知らないうちに潜伏アプリケーションが重要な存在になるのを防げます。同時に作り手に対して、試作品を本番に持ち込むために何をすればよいかを正確に示すことにもなります。
根底にある主張は、このように行うガバナンスはイノベーションを遅らせるのではなく、むしろ加速させるというものです。コンプライアンスとセキュリティへの不安が組織をためらわせるのを取り除くからです。Microsoftの32%という数字は一般的な結果ではなく社内の単一事例ですが、ガードレールと作り手の自由は同時に高められることを示唆しています。
まとめ
AIの能力を中央のチームに閉じ込めるのではなく全社員に根づかせたい組織にとって、PDEモデルは具体的な手順書を示しています。経営層は事業部門に自分たちのエージェントを作らせたいが、セキュリティチームは門戸を開くことに慎重だ、という状況にはとくに当てはまりそうです。
- 環境ルーティングを有効にし、新しい作り手は必ず個人環境に着地させ、共有既定環境には入れない。
- PDEを管理環境としてプロビジョニングし、DLPルールとガバナンスの基準線が自動的に適用されるようにする。
- 環境グループを使い、コネクタ一覧、共有制限、セキュリティポリシーをすべてのPDEに一括で適用し、データの機密度やペルソナで段階を分ける。
- MCP接続に明確な境界とサーバー側の制御を設け、エージェントが承認済みのツールとデータベースにしか到達できないようにする。
- 市民開発者が作ったエージェントがDataverseなどの中核データストアに触れる前に、権限と共有設定を監査する。
- 検証済みの試作品を、所有者、文書、セキュリティレビューを前提条件として、サポートされる本番環境へ移すALMパイプラインを構築する。
- 休眠環境には非アクティブ状態に基づくクリーンアップを予定し、重要な資産は先にアーカイブする。
- ツールが部門をまたいで広がる前に、Power Apps、Power Platform、Copilot Studioのライセンスを計画する。
目標は、すべての開発をITに集中させることでも、誰もが好きなものを作れるようにすることでもありません。安全柵を十分に明確に定め、その内側で作れる社員の数を増やし続けることです。


