기업 IT 책임자가 오랫동안 풀지 못한 숙제가 있습니다. 직원들이 스스로 앱을 만들고 업무를 자동화하고 AI agent(사람 대신 여러 단계의 작업을 스스로 수행하는 AI 프로그램)를 배치하도록 길을 열어 주면서도, 관리되지 않는 shadow IT(IT 부서의 통제 밖에서 만들어지고 쓰이는 시스템)와 데이터 보안 위험을 키우지 않는 방법입니다. Microsoft는 Power Platform에 Personal Developer Environments(PDE, 개인 개발 환경)를 도입해 이 긴장을 풀려 하고 있습니다. 직원 한 사람 한 사람에게 격리된 개인 작업 공간을 주되, 그 공간 전체에 IT가 정한 중앙 정책이 자동으로 적용되는 구조입니다. 이 글에서는 PDE가 무엇인지, Microsoft가 내부에 적용해 얻은 결과, AI agent 시대에 이 구조가 왜 중요해지는지, 그리고 한국 기업의 AI 내재화 전략에 어떤 시사점이 있는지 정리합니다.
공유 기본 환경이 만든 문제
Power Platform을 도입한 조직은 보통 하나의 공유 기본 환경(default environment)에서 시작합니다. 라이선스가 있는 모든 사용자가 같은 공간에서 앱과 flow(Power Automate의 자동화 작업 단위)를 만듭니다. 처음에는 간단해서 좋지만, 수천 명의 직원이 각자 앱, flow, connector(외부 서비스와 데이터를 연결하는 부품)를 만들어 쌓으면 금세 무너집니다. 어떤 앱을 누가 소유하는지, 아직 실제로 쓰이는지, 민감한 데이터에 접근하는지, 보안 규정을 지키는지 추적하기가 거의 불가능해집니다.
Microsoft 자신이 이 문제의 대표 사례였습니다. 내부 공유 기본 환경에 수년간 수만 개의 관리되지 않는 앱과 Power Automate 워크플로가 쌓였고, 과도한 공유, 민감 데이터 노출, 일관되지 않은 거버넌스 적용, 대규모 low-code(코드를 거의 쓰지 않고 앱을 만드는 방식) 개발 관리의 어려움을 겪었습니다. 공유 기본 환경 모델이 기업 규모의 확산에는 맞지 않는다고 판단한 배경입니다.
PDE의 작동 방식
PDE는 이 혼잡한 모델을 개인별로 격리된 전용 개발 공간으로 바꿉니다. 수천 명이 붐비는 sandbox(실제 시스템과 분리된 실험 공간) 하나를 나눠 쓰는 대신, 만드는 사람(maker) 각자가 자기 환경에서 앱, 자동화 flow, AI agent를 설계하고 만들고 시험합니다. 다른 사람은 명시적으로 초대받지 않으면 그 자산을 보거나 수정할 수 없고, 만든 사람은 언제든 자기 환경으로 돌아올 수 있습니다.
이 전환을 매끄럽게 하는 장치가 environment routing(환경 자동 배정)입니다. 관리자가 이를 설정하면, 사용자가 지원되는 Power Platform 도구에서 무언가를 새로 만들기 시작할 때 자동으로 자기 개인 개발 환경으로 안내되고, 환경이 아직 없으면 그 자리에서 동적으로 만들어집니다. 사용자가 공유 기본 환경으로 흘러들어 가는 일 자체를 막는 셈입니다.
중요한 점은 PDE가 통제 없는 개인 놀이터가 아니라는 것입니다. PDE는 Managed Environments(관리형 환경)로 묶여 IT가 정한 중앙 정책, 제한, 규정 준수 기준을 그대로 적용받습니다. 격리된 sandbox만 주고 관리형 환경 거버넌스를 빼면, shadow IT를 해결하는 대신 수천 개의 분산된 섬을 만드는 결과가 될 수 있습니다.
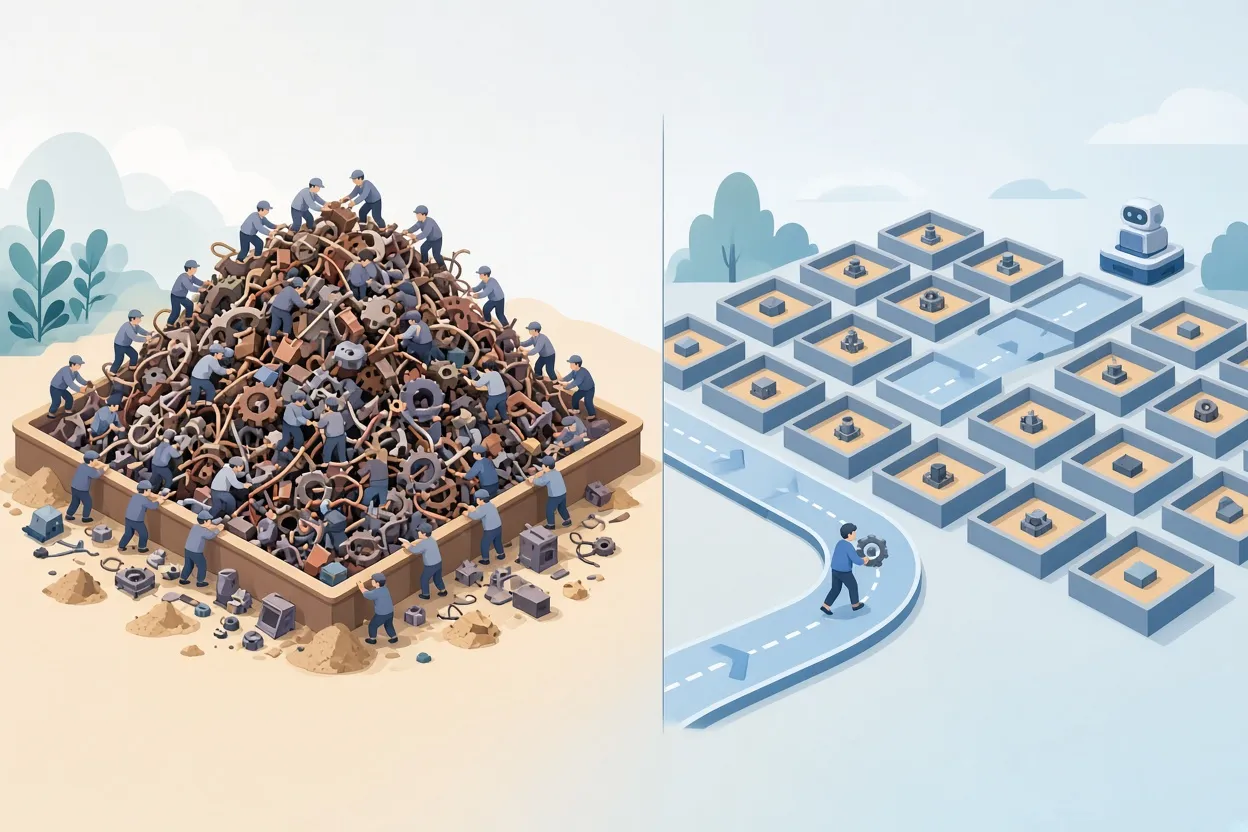
▲ 공유 기본 환경에서 개인 환경으로
Microsoft 내부 전환의 결과
Microsoft는 내부 조직 전체에 자동 environment routing과 개인 개발 작업 공간을 도입했습니다. 전환 뒤 새 자동화 워크플로 생성이 전월 대비 32% 증가한 것으로 기록됐습니다. 생산성 지표만 오른 것이 아니라 소유권 책임이 더 명확해지고, 데이터 거버넌스가 개선됐으며, 고급 AI 기능을 만드는 사람들에게 안전하게 열어 줄 수 있게 됐다고 합니다.
여기서 읽을 수 있는 교훈은 거버넌스가 혁신을 억누를 필요가 없다는 점입니다. 잘 설계된 거버넌스는 오히려 빠른 실험을 가능하게 하는 안전 난간 역할을 한다는 것이 이 사례가 전하는 핵심 메시지로 보입니다.
AI agent가 판을 바꾼다
생성형 AI와 자율 agent의 등장은 low-code 환경 거버넌스의 위험 수준을 크게 끌어올립니다. 직원들은 이제 문서를 요약하거나 질문에 답하는 단순 챗봇에 머물지 않고, 기업 시스템을 가로질러 여러 단계의 행동을 수행하는 자율 AI agent를 만들고 있습니다.
예를 들어 한 직원이 만든 agent가 들어오는 업무 요청을 감시하고, 승인된 기업 데이터 소스를 조회하고, Microsoft Dataverse(Power Platform의 데이터 저장소)에 레코드를 생성하고, Microsoft Teams로 업데이트를 보내고, 복잡한 승인 워크플로를 실행할 수 있습니다. 예전에는 이런 통합 시스템을 만들려면 전문 개발팀, 맞춤 연동, 별도 IT 프로젝트 예산이 필요했습니다. 지금은 Microsoft Copilot Studio, Power Automate, low-code connector로 업무 담당자가 몇 시간 안에 조립할 수 있습니다.
문제는 반대 방향도 쉽다는 것입니다. 권한이 과도하거나, 논리에 결함이 있거나, 검증되지 않은 connector를 쓰는 agent는 심각한 데이터 유출이나 승인되지 않은 시스템 거래를 일으킬 수 있습니다. agent는 스스로 행동하기 때문에, 중앙에서 관리되는 정책이 적용된 PDE 안에 격리하는 것이 의도치 않은 피해를 막는 데 핵심이 됩니다. 정적인 low-code 앱보다 자율 agent의 운영·보안 위험이 훨씬 크다는 지적입니다.
IT 관리자는 Power Platform의 environment groups(환경 그룹)를 활용해 모든 PDE에 한 번에 전역 가드레일을 적용할 수 있습니다. agent의 외부 공유 제한, 승인된 connector 목록, 보안 정책 등이 여기에 들어갑니다. Microsoft의 거버넌스 로드맵에는 서버 측 통제와 MCP(Model Context Protocol, AI 모델과 agent가 외부 도구·데이터베이스와 상호작용하는 표준 규약) 지원도 포함돼 있습니다. MCP로 도구 접근이 표준화될수록 어떤 도구에 접근하고 어떤 데이터를 가져오고 어떤 행동을 실행하는지 중앙에서 감독하는 일이 더 중요해집니다.
citizen developer와 실험·운영의 분리
low-code 민주화의 핵심 전제는 현장의 어려움을 가장 잘 아는 실무 전문가가 직접 해결책을 만들게 하는 것입니다. 과부하 상태인 전문 엔지니어링 팀에 덜 의존하면서 운영 문제 해결 속도를 높이는 방식입니다. Power Apps는 요청 추적, 데이터 수집, 프로세스 개선 같은 내부 도구를 일반 업무 담당자가 만들 수 있게 하는 기반입니다.
구체적인 시나리오를 하나 보겠습니다. 한 프로젝트 관리자가 Power Apps로 화면을 만들고, Dataverse에 프로젝트 리스크와 현장 관찰 기록을 구조화해 저장하고, Power Automate로 승인 알림을 처리합니다. 여기에 AI agent를 붙이면 들어오는 프로젝트 데이터를 분석해 병목 가능성을 짚어 주고 실행 가능한 권고를 만들어 냅니다. 과거에는 상당한 IT 개발 자원이 필요했던 일이 빠른 현업 주도 프로젝트로 바뀝니다.
단, PDE는 prototype 제작, 시험, 소규모 사용을 위한 공간이지 핵심 업무 부하를 돌리는 곳이 아닙니다. 앱이나 agent가 조직에 실질적인 가치를 보여 주면 반드시 공유되고 제대로 지원되는 운영 환경으로 옮겨야 합니다. 이 이관을 체계적으로 처리하는 장치가 ALM(Application Lifecycle Management, 앱의 개발부터 운영·폐기까지 관리하는 체계)과 Power Platform pipelines입니다. 직원이 만든 간단한 생산성 도구가 IT도 모르는 사이 조용히 핵심 의존 시스템이 되는 상황을 막는 것이 이 절차의 목적입니다.
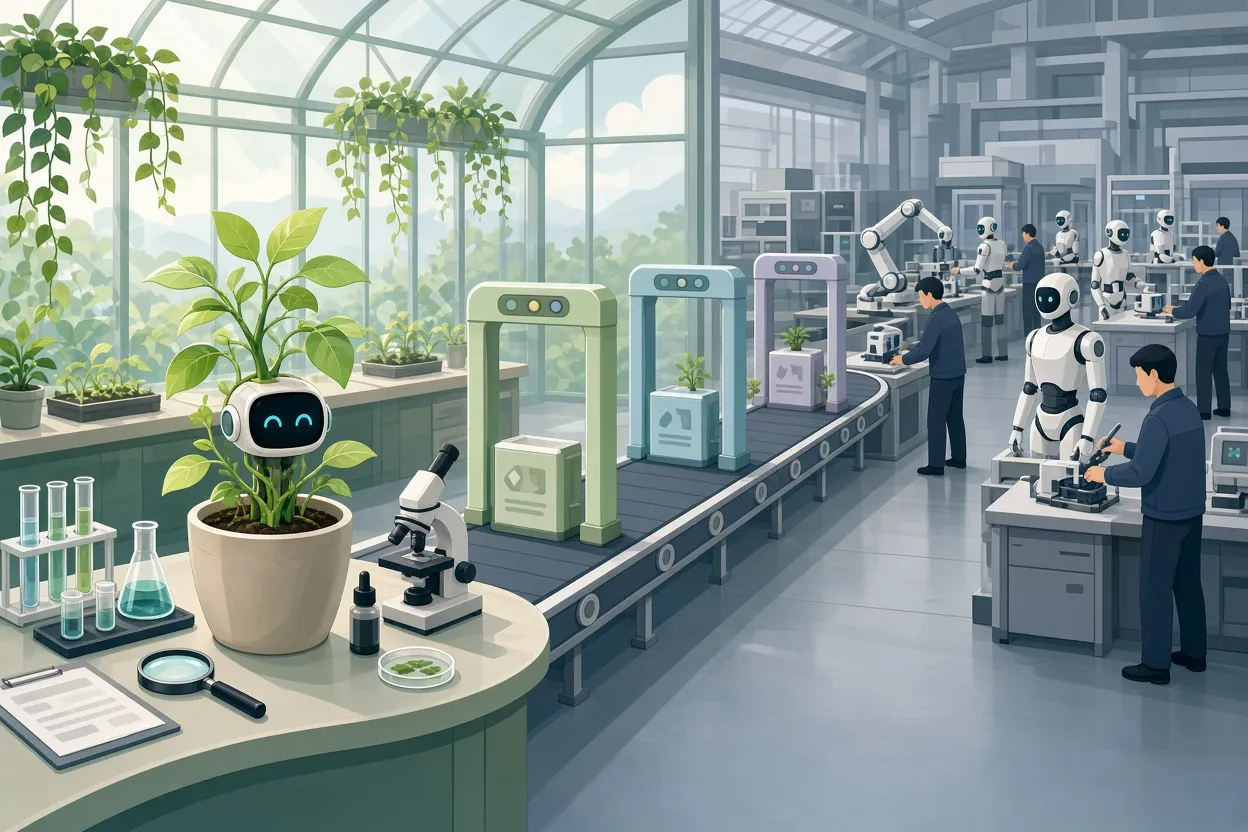
▲ 실험에서 운영으로 가는 이관 경로
거버넌스 아키텍처의 세 기둥
CIO, CTO, CDO 같은 기술 경영진에게 거버넌스는 low-code와 AI를 규모 있게 배포할 때 가장 중요한 요소입니다. Microsoft가 내세우는 세 가지 관리 기능은 다음과 같습니다.
| 기능 | 역할 |
|---|---|
| environment routing | 앱이나 agent를 만들 때 사용자를 공유 공간이 아닌 개인 개발 환경으로 자동 안내 |
| environment groups | 여러 PDE를 묶어 운영·보안 정책을 한 번에 일괄 적용 |
| managed environments | 사용 분석, 세분화된 공유 제한, 자동 솔루션 검사 같은 고급 통제 추가 |
중앙에서 규칙을 정의하면 관리자가 개발 환경을 하나씩 손으로 관리할 필요가 없습니다. 정책은 환경 그룹별로 등급을 나눌 수 있어서, 공개 데이터를 다루는 프로젝트에는 느슨한 connector 정책을, 상업적으로 민감한 데이터와 상호작용하는 앱에는 엄격한 DLP(Data Loss Prevention, 데이터 유출 방지) 규칙을 적용하는 식의 운영이 가능합니다. 일반 업무 사용자, 전문 개발자, 특수 팀처럼 persona별로 환경 그룹을 나누고 connector 정책을 달리 두는 방식도 가능합니다.
생애주기 관리도 빼놓을 수 없습니다. 직원 퇴사에 대비해야 하고, Dataverse 기반 환경에는 비활성 상태를 기준으로 자동 정리하는 루틴이 필요합니다. 다만 정리 전에 중요한 업무 자산은 보관하거나 이관해야 합니다.
기술 리더가 챙겨야 할 세 가지
기술 리더가 도입 전에 미리 챙겨야 할 전략적 고려 사항은 세 가지입니다.
- 혁신 방식의 재고: IT가 모든 요청의 우선순위를 정하고 직접 만드는 전통적 문지기 모델을 넘어서야 합니다. 복잡한 기업 핵심 시스템은 여전히 IT 엔지니어링이 맡되, 국지적 문제는 현업이 low-code와 AI로 직접 풀게 합니다.
- AI agent의 거버넌스 편입: agent가 어떤 백엔드 시스템에 연결되는지, 어떤 권한을 갖는지, 결과물에 대해 어떤 사람이 책임지는지를 정확히 추적해야 합니다. DLP 규칙, 신원·접근 관리, 보안 감사, 그리고 human-in-the-loop(사람이 중간에 검토하고 개입하는 방식) 감독이 필수입니다.
- 운영 이관 경로의 정의: 실험에서 전사 도입까지 명확한 pipeline을 세워, 몰래 만들어진 앱이 IT도 모르게 핵심 시스템이 되는 것을 막습니다. 앱이 부서를 넘어 확산되기 전에 Power Apps, Power Platform, Microsoft Copilot Studio의 라이선스 요건도 미리 계획해야 합니다. PDE가 있다는 것과 운영용 라이선스를 갖췄다는 것은 다른 문제입니다.
한국 기업에 주는 시사점
이 구조가 한국 기업의 AI 내재화 전략에 던지는 시사점은 분명해 보입니다. 많은 조직이 'AI를 전 직원이 쓰게 하자'는 목표와 '보안 사고를 내지 말자'는 요구 사이에서 둘 중 하나를 희생하는 선택을 해 왔습니다. 전면 차단은 안전해 보이지만 현업의 자동화 수요를 통제 밖의 shadow IT로 밀어낼 수 있고, 전면 개방은 추적 불가능한 자산을 쌓기 쉽습니다. PDE 모델은 이 양자택일을 '개인에게는 자유로운 공간, 조직에는 일괄 적용되는 정책'으로 다시 짜는 시도라고 해석할 수 있습니다.
특히 Microsoft의 32% 사례는 거버넌스를 먼저 세운 뒤 문을 열었을 때 활동이 줄지 않고 늘었다는 점에서 참고할 만합니다. 물론 이는 한 회사의 내부 수치이며 모든 조직에서 같은 결과가 나온다고 볼 수는 없습니다. 그래도 '통제를 강화하면 쓰는 사람이 줄 것'이라는 통념을 다시 생각하게 하는 근거로는 충분해 보입니다.
정리와 할 일
PDE의 전략적 목표는 모든 개발을 IT로 집중시키는 것이 아니라, 폭넓은 현업 주도 디지털 전환을 가능하게 하는 안전 난간을 정의하는 것입니다. 규정과 보안 위험에 대한 조직의 불안을 제거하면 혁신이 오히려 빨라진다는 것이 핵심 주장이고, 앞으로 기업의 역량은 잘 관리된 디지털 경계 안에서 무언가를 만들 수 있는 직원의 수에 달려 있다는 전망입니다.
Power Platform을 이미 쓰고 있거나 도입을 검토하는 조직이라면 다음 순서로 점검해 볼 수 있습니다.
- environment routing을 설정해 새로 만드는 사용자가 공유 기본 환경이 아닌 개인 개발 환경으로 자동 배정되게 합니다.
- PDE를 Managed Environments로 프로비저닝해 중앙 IT 정책, DLP 규칙, 거버넌스 기준이 자동 적용되게 합니다.
- environment groups로 수백, 수천 개의 PDE에 보안 설정, 승인 connector 목록, 공유 제한을 한 번에 적용합니다.
- MCP 연결에 서버 측 통제와 명확한 경계를 두어 자율 agent가 조회할 수 있는 외부 도구와 데이터베이스를 정확히 지정합니다.
- 직원이 만든 AI agent가 Dataverse 같은 핵심 거래 저장소와 상호작용하기 전에 권한과 공유 설정을 감사합니다.
- Power Platform pipelines와 ALM 워크플로를 갖춰 검증된 proof-of-concept를 운영 환경으로 승격합니다.
- 비활성 기반 자동 정리 정책을 켜되, 중요한 업무 자산은 먼저 보관하거나 이관합니다.
- 직원이 만든 앱이나 agent를 전사에 공유하기 전에 공식 소유자 지정, 지원 문서, 보안 검토를 요구합니다.
거버넌스를 혁신의 브레이크가 아니라 토대로 보는 관점 전환이 이 모든 조치의 출발점입니다.


