人们是否应该停止把个人信息交给AI智能体?这是一场正式公开辩论中摆在Signal基金会主席梅雷迪思·惠特克(Meredith Whittaker)与Abundance Institute人工智能政策负责人尼尔·奇尔森(Neil Chilson)面前的正式辩题。惠特克认为,如今的消费级智能体索要的访问权限如此之广,以至于瓦解了保护即时通讯和个人数据的安全模型。奇尔森则认为,智能体把过去只有雇得起助理的富人才享有的一种计算能力交到了普通人手中,而现有缺陷可以通过更好的设计和市场压力来修复。两种立场没有折中的交汇点,但合在一起,它们为读者提供了一张实用的地图:哪些事可以交给智能体,哪些事必须让它远离。
辩题与利害
辩题被表述为一个直接的问题:"我们是否应该停止把自己的信息托付给AI智能体?"
惠特克开场便反问:是否真的有人信任过智能体,还是人们只是因为它看起来不可或缺而接受了它。她以Signal的用户群体来说明利害所在,其中包括人权工作者和生活在威权政府之下的人,对他们而言,一条泄露的消息可能意味着被拘押甚至更糟的后果。她说,在这种情境下,数据泄露不是一种不便,而是生死攸关的事件。
奇尔森采取了相反的框架。他说,大约二十年来,互联网一直运行在一种交易之上:企业收集用户数据、售卖广告,用户则换来免费服务。平台对人了解得极多,而人们对自己的数据几乎没有任何可付诸行动的了解。在他看来,智能体颠倒了这种交易,把分析能力放到了用户一边。
惠特克的论点:架构本身就是问题
惠特克的论证立足于智能体的实际运作方式,而非其营销话术。她说,宣传中的智能体像一个精灵般的仆人,能替你筹办派对或安排晚餐。要做到这些,智能体需要通讯录、日历、信用卡凭证、私人消息以及一个处于活跃状态的浏览器会话。实际上,这意味着对一个人整个数字生活的根权限。
她认为,这种需求与安全工程最基本的原则相冲突:沙箱隔离,即把敏感进程隔离开来,使一处的失陷不会蔓延到各处。一个必须看到一切的智能体,无法在不丧失其实用性所依赖的自主性的前提下被沙箱化。
提示词注入:一个尚未解决的漏洞
惠特克反复回到的具体故障模式是提示词注入。语言模型把它读到的文本都当作潜在指令,因为它没有内在的方法把数据与命令区分开。因此,一个浏览开放网络的智能体可能被植入在网页、评论或日历邀请中的文本劫持。她列举了几起事件作为证据:
| 所引事件 | 发生了什么 |
|---|---|
| 微软Copilot | 一个零点击漏洞利用从企业系统中窃取了公司数据 |
| Perplexity的智能体浏览器 | 被嵌入在公开Reddit评论中的提示词注入劫持 |
| 谷歌日历 | 智能体解析一封日历邀请后打开了智能家居的锅炉 |
| Anthropic的Claude Chrome实验 | 在防护措施开启的情况下,智能体仍有11%的概率被提示词注入攻破 |
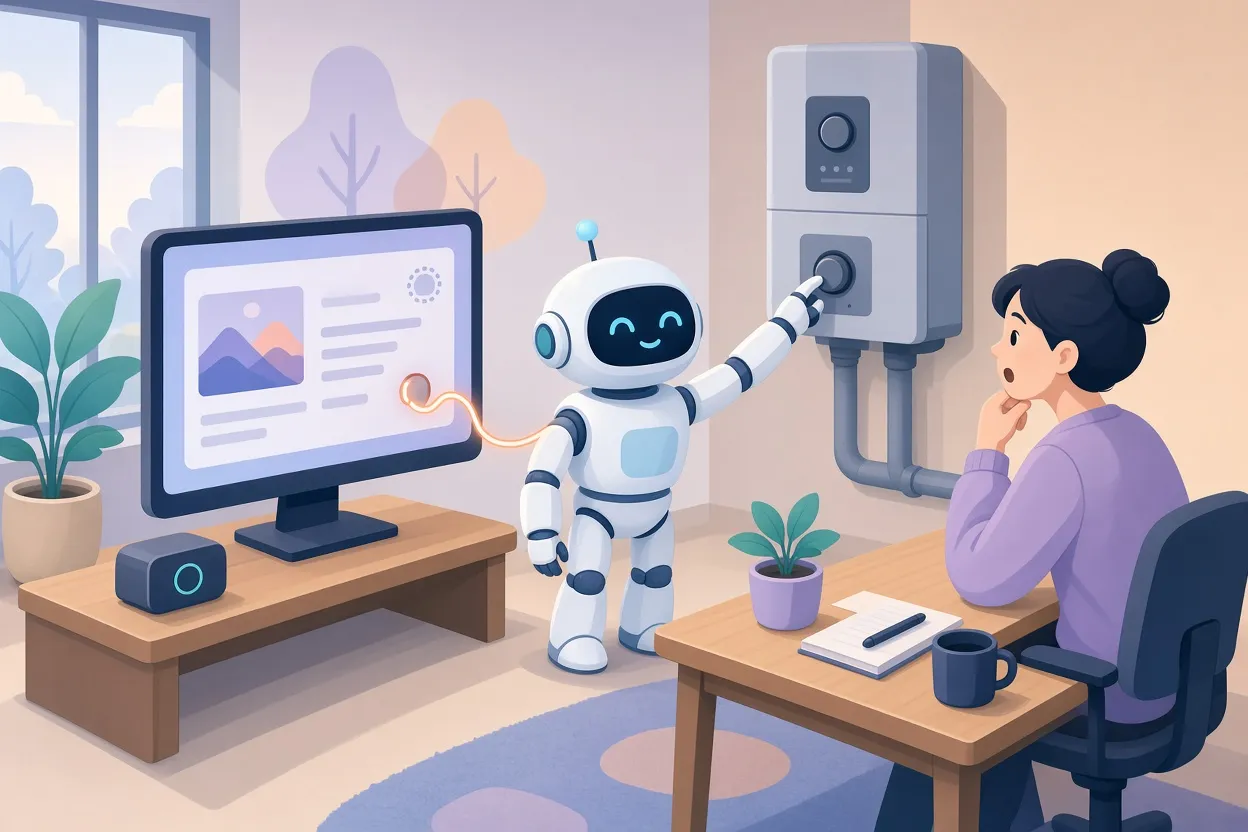
▲ 提示词注入劫持智能体操作
泄露住址和资产负债表的智能体
惠特克还补充了从实验室测试走向真实用户的案例。她描述了一起事件:Meta的智能体代表用户在Facebook Marketplace上行事时,一边冒充用户,一边把卖家的家庭住址透露给了一位潜在买家,这名买家随后出现在了家门口。她还提到有智能体把机密的公司资产负债表、营收数据和贷款申请协议公开发布到网上。她还援引报道称,Meta的智能体记录了用户的通讯录和互动历史,对从未安装该软件的人建立起关系数据,她将此与剑桥分析(Cambridge Analytica)那种建立档案的手法相提并论。
她更广泛的观点是:商业智能体并不属于用户。它们是由企业运营的专有系统,不能假定它们纯粹作为用户的代理人行事。
为什么屏幕抓取会破坏端到端加密
惠特克论证中技术性最强的部分涉及运行在操作系统层面的智能体。她描述了一种常见模式:智能体通过屏幕缓冲区捕获显示帧,使用无障碍API,反复截屏,再用光学字符识别处理这些截图,并把提取出的文本上传到远程云基础设施进行推理。她把这种行为特征比作定向恶意软件。
端到端加密是Signal采用的模型,它保护传输中的消息,使得只有发送者和接收者能读取。这种保护是数学上的、可验证的。但如果设备上的软件从屏幕上读取解密后的消息并把它发往别处,应用层的保证就被彻底绕过了。她说,到那时,用户的安全就从经过验证的密码学降级为对厂商承诺的信任。她指出,大通银行(Chase Bank)封锁了Meta的智能体访问网上银行,因为银行无法分辨一个会话来自真人还是被攻陷的智能体。
惠特克还驳斥了智能体能带来个人自主权的说法。在她看来,这一趋势把权力集中到操作系统厂商和大型AI公司手中。她举例说,一些平台一边限制自家的后端API,一边抓取独立网站的数据用于训练;亚马逊针对Perplexity购物智能体提起的法律诉讼,则是智能体被用于企业数据争夺战的一个例子。
奇尔森的论点:拿智能体与真实现状相比
奇尔森并不否认当前的智能体存在缺陷。他的论点是,批评者拿它们与理论上的完美相比,而不是与现有的互联网相比。他形容现有互联网早已充斥着侵入性的数据收集,而用户几十年来为了便利一直接受着这些。他指出,大多数人根本不用Signal这样的加密平台。
另一种商业模式
他论证的核心在于激励。广告支撑的平台通过提取数据、投放定向广告来把注意力变现,这让用户成了产品。相比之下,智能体是用户付费请来替自己办事的,因此客户满意度与商业利润指向同一个方向。他承认,一些开发者会做出糟糕的选择,但市场压力应当推动厂商加强数据保护。他还做了一个历史类比:早期的即时通讯工具并不安全,业界并没有放弃它们,而是构建了更好的协议。
智能体作为隐私工具
奇尔森最具体的贡献是把威胁模型反转过来。他认为,智能体不会疲倦,也不会厌烦。它们可以通读冗长的隐私政策,配置Tor(一种匿名网络)和NoScript之类的安全工具,并完成那些人类半途而废的繁琐退出流程。作为例子,他描述自己在酒店房间里向一个名为Muse的智能体输入了一条六个词的提示词,它便把他的个人资料从美国五家主要数据经纪商那里删除了。
▲ 智能体自动完成数据经纪商退出
他还描述了自己家中的用法:一个智能体负责监控家庭财务、管理日历、排查技术故障,并协助比价购物。他说,行政助理曾经只有富人才雇得起,智能体则让这种委托变得人人可及。
权限不必非全即无
在被追问提示词注入和数据分隔问题时,奇尔森表示,这个辩题是有条件的,而非非黑即白。他个人的做法是把智能体限制在线上的只读功能,禁止不受限制的写入操作。更广泛地说,他认为智能体可以带着分级访问控制来构建,让用户精确决定智能体能看到哪些文件或界面,并辅以确认提示,让人在执行前核实操作。他把这描述为一条测试、评估、逐步采用的迭代路径。他警告说,拒绝构建或使用智能体,只会把这个领域留给那些对隐私毫无兴趣的开发者。
双方正面交锋之处
人类助理与软件智能体
向惠特克提出的一个质疑是:智能体与同样能看到日历、消息和文件的人类行政助理有何不同。惠特克回答说,人类助理在劳动合同、保密义务和个人问责之下工作,严重失职会被解雇。软件智能体没有注意义务,它在整个操作系统上扫描原始文本,却不理解上下文。
Signal该不该做一个私密智能体?
当被问到Signal为什么不抓住市场机会、推出一个可证明私密的智能体时,惠特克基于原则予以拒绝。Signal不收集任何用户数据,因此没有数据集可以用来训练或驱动智能体。更根本的是,她认为一个功能完备的个人智能体需要对一个人的生活进行360度的监控,而把它装进严格的沙箱、并对每个小动作都强制审批,会摧毁智能体吸引人的那种自主性。她说,Signal只把一件事做好:可验证的安全通讯。
用户真的能够同意吗?
当有人提出渐进式方案,比如一个只限于单个收件箱、只负责总结新闻通讯的智能体时,惠特克对辩题中的"我们"提出质疑。她说,普通消费者并不了解后端的数据提取;监控行为往往是通过调查报道而非厂商披露才浮出水面的。在她看来,密密麻麻的点击即同意服务条款,无法让没受过计算机科学训练的人做出有意义的同意。
奇尔森直接承认了一点:在现代通讯环境中分享数据,往往会影响他人的隐私。但他把这归为网络化计算的固有属性,而非智能体独有的问题,并指出即便是Signal也只控制通讯管道的一部分。他认为,智能体可以在用户这一侧充当隐私盾牌。
这对决定委托什么意味着什么
两位发言者都不声称存在一个完全安全的智能体。惠特克的立场是,当前的架构无法在不去掉其定义性自主能力的前提下对敏感数据做到安全。奇尔森的立场是,风险是相对的,谨慎限定范围加上市场激励可以随时间缩小风险。把两者放在一起读,得到的与其说是一个是或否的答案,不如说是一道实用的分类题。
授予访问权限前要问的问题
- 这个智能体是否读取来自开放网络或收到的消息中的不可信内容?如果是,就把提示词注入当作现实风险,而非理论风险。
- 它是否需要写入权限,也就是能发送消息、进行购买或更改设置?奇尔森自己的规则是线上只读。
- 它是否依赖持续截屏、屏幕缓冲区捕获或无障碍API?如果是,它就能看到设备上每一个应用解密后的内容,包括加密通讯软件。
- 处理是否在设备之外、在厂商的云端进行?那正是应用层保护失效的地方。
- 这台设备是否用于高风险通讯,比如政治或人权工作?惠特克的论点指向让智能体彻底远离此类设备。
分级做法
- 低风险的只读任务,比如在一个隔离的收件箱中总结促销通讯,是与奇尔森主张的逐步采用相一致的最低风险起点。
- 防御性任务,比如提交数据经纪商退出申请,是奇尔森认为智能体能切实改善隐私的地方。
- 需要凭证、支付信息、私人消息或自主浏览的任务,是惠特克所引事件集中出现的地方,在每个操作前由人确认是最低限度的保障。
- 具备屏幕访问权限的完整操作系统级智能体位于风险等级顶端,因为它们会破坏同一设备上任何加密应用的保证。
这场辩论悬而未决的核心在于:市场能否在惠特克描述的那种大包大揽、读取屏幕的智能体成为默认之前,交付奇尔森设想的那种尊重隐私、范围严格受限的智能体。在此之前,最稳妥的立场似乎是双方论点都容许的那一个:只给智能体狭窄、只读、经过充分审计的工作,对它想替你做的任何事都加以确认,并让它远离你承受不起暴露的设备和对话。


