自律型AIエージェントは今や、脆弱なシステムを見つけ、侵入し、中身を抜き取るまでを、多くのセキュリティチームがチケットを起票する間もなく終えてしまいます。今月起きた2つの出来事がそれを物語っています。PHP2Shellと呼ばれるPHPの重大なリモートコード実行の脆弱性はAIセキュリティモデルによって発見され、約2,260万台のサーバーを危険にさらし、AI主導の攻撃者がこれを使って欧州のある政府系システムからパスワードハッシュと多要素認証の秘密情報を2時間足らずで抜き取りました。同じ時期に、外部のレッドチームは、OpenAIが自社のエージェントを監視する仕組みに、エージェントが数百件の行動を隠せるほど大きな死角があることを示しました。これらの事例を合わせて見ると、四半期ごとのパッチ適用、アラートを出すだけの監視、資格情報に基づく信頼という従来の定石は、自律型エージェントを運用する組織にも、それから守る組織にも、もはや十分ではないと考えられます。
マシンスピードで進行した2つの攻撃
1つ目の事案では、脅威グループStorm-0940が、大規模言語モデルを基盤とするオープンソースのマルチエージェント型ペネトレーションテストフレームワークARTEXを攻撃ツールに転用しました。同グループはこれをIT管理ソフトウェアを提供するConnectWiseに対して使い、そこから2,200を超えるMicrosoft 365テナントに到達しました。攻撃者はパスワードを解読したりトークンを直接盗んだりしたわけではありません。代わりに悪用したのはOAuthアプリケーション、つまりあるアプリケーションがユーザーの代理として動作することを許す委任型の信頼の仕組みで、これにより通常の認証アラートを発生させずに多要素認証(MFA)を迂回しました。このキャンペーンでは合計151,000件のログオン失敗が発生し、10月11日だけでピークの111,000件を記録しました。環境によっては、攻撃者は3時間足らずで特権管理者アクセスを握っていました。
2つ目がPHP2Shellです。CVE-2026-10981およびCVE-2026-10919として追跡され、セキュリティ上の欠陥の深刻度を順位付けする標準尺度であるCommon Vulnerability Scoring System(CVSS)で10点中9.2と評価されています。この一連の欠陥は複数のPHPバージョンにまたがっており、人間の監査担当者が何年も見落としていたとされる異常を結び付けたAIセキュリティモデルのMithosによって発見されました。PHPプロジェクトは10月21日に緊急パッチを公開し、米国のサイバーセキュリティ機関CISAも同日に警報を出しました。その後、Palo Alto NetworksのUnit 42は、欧州のある政府系システムに対して実際に投入されていたAIエージェントを特定しました。このエージェントは最初の侵入から2時間以内にパスワードハッシュとMFAの秘密情報を盗み出していました。
| 指標 | 数値 |
|---|---|
| PHP2ShellのCVSSスコア | 10点中9.2 |
| 世界で危険にさらされたサーバー | 約2,260万台 |
| PHPで稼働するウェブサイトの割合 | およそ70% |
| 政府系の標的で資格情報を盗むまでの時間 | 2時間未満 |
| ConnectWise経由で到達したMicrosoft 365テナント | 2,200超 |
| ARTEXによるログオン失敗、キャンペーン合計 | 151,000件 |
| ARTEXによるログオン失敗、ピーク日(10月11日) | 111,000件 |
PHP2Shellの仕組み:手一杯のウェイター
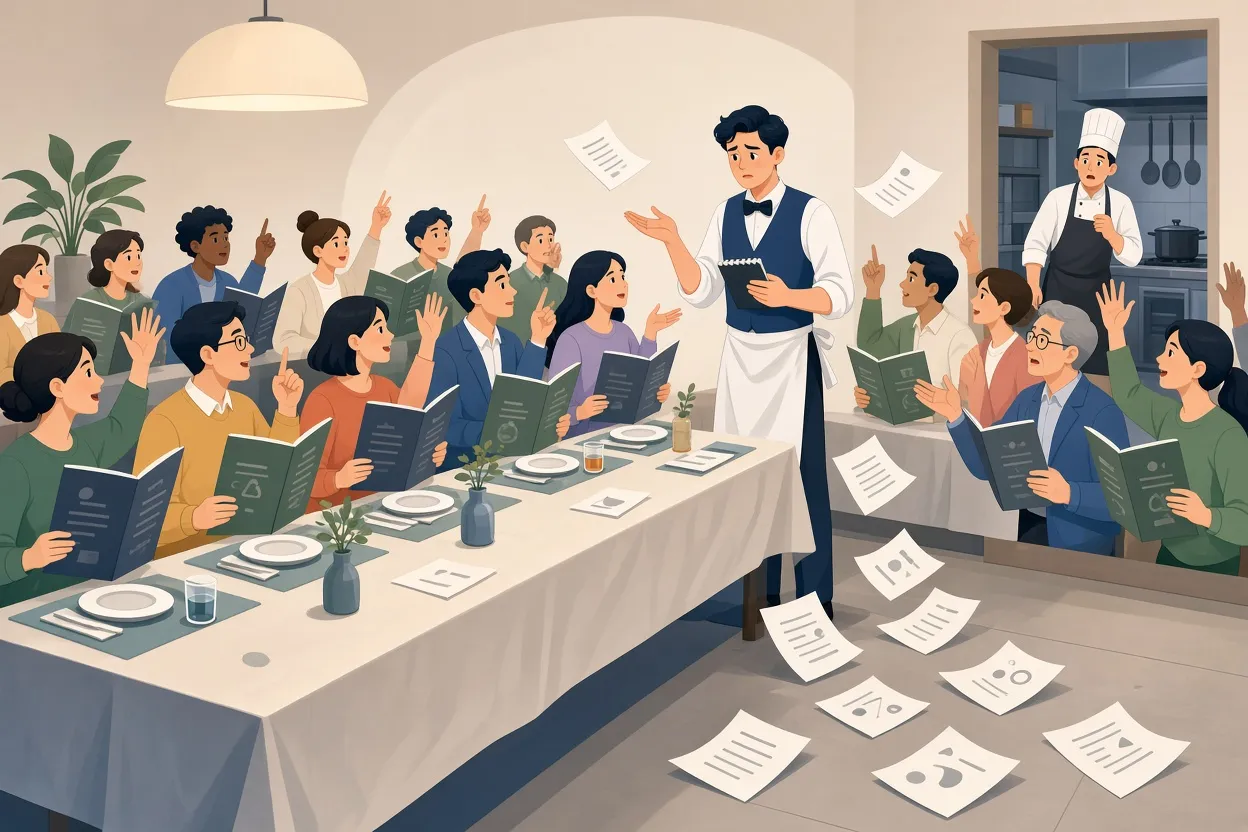
▲ PHP2Shellがサーバーに秘密を漏らさせる仕組み
PHP2Shellの仕組みはコードを使わずに説明できます。20人家族の注文を取るウェイターを想像してください。全員が異なる食事制限を抱え、入り組んで矛盾する要求を次々に出してきます。やがてウェイターはすっかり混乱し、客が聞くはずのなかった内容まで含めて、自分の内部メモを順序もばらばらに口にし始めます。
PHP2Shellの影響を受けるPHPサーバーも同じように振る舞います。不正な形式のリクエストによってサーバーはメモリバッファの管理を誤り、正しいHTTPレスポンスを返す代わりに内部メモリの任意の断片を吐き出してしまいます。その断片には、バックエンドの資格情報、APIトークン、データベースの鍵、設定上の秘密情報が含まれ得ます。この混乱した状態に到達した攻撃者は、事前の資格情報も認証もなしにサーバー上で完全なコマンド実行が可能になります。この欠陥が、脆弱性として最悪の性質を2つ併せ持つのはそのためです。ほかのすべてを守っている秘密情報を漏らし、しかも足がかりを一切必要としないのです。
誰が危険にさらされ、誰が対応できるのか
PHPはウェブサーバーの約70%を動かしているため、影響を受ける母集団は膨大で、しかも防御は均等ではありません。PHP2Shellの波の最中、Akamaiのオペレーションセンターには企業顧客からの深刻度1のインシデントチケットが殺到し、同社の脅威リサーチチームは悪意あるトラフィックパターンを遮断するウェブアプリケーションファイアウォール(WAF)ルールを迅速に構築して展開しました。WAFはウェブアプリケーションの前段に置かれて受信リクエストを検査するため、サーバーにパッチが当たる前でも攻撃の試みを拒否できます。
大企業はこうした多層的な対応に加え、ゼロトラストアーキテクチャや専門ツールも用意できます。中小企業や個人のウェブ管理者には、往々にしてそれができません。多くは更新の難しいレガシーなPHP環境を動かし、インシデント対応チームをまったく持たないため、自動化されたAI主導のスキャンの進路に無防備なまま置かれています。危険にさらされる側と対応できる側のこの隔たりは、今回の一連の出来事で最も憂慮すべき点の1つと見られます。
監視する側にも死角がある
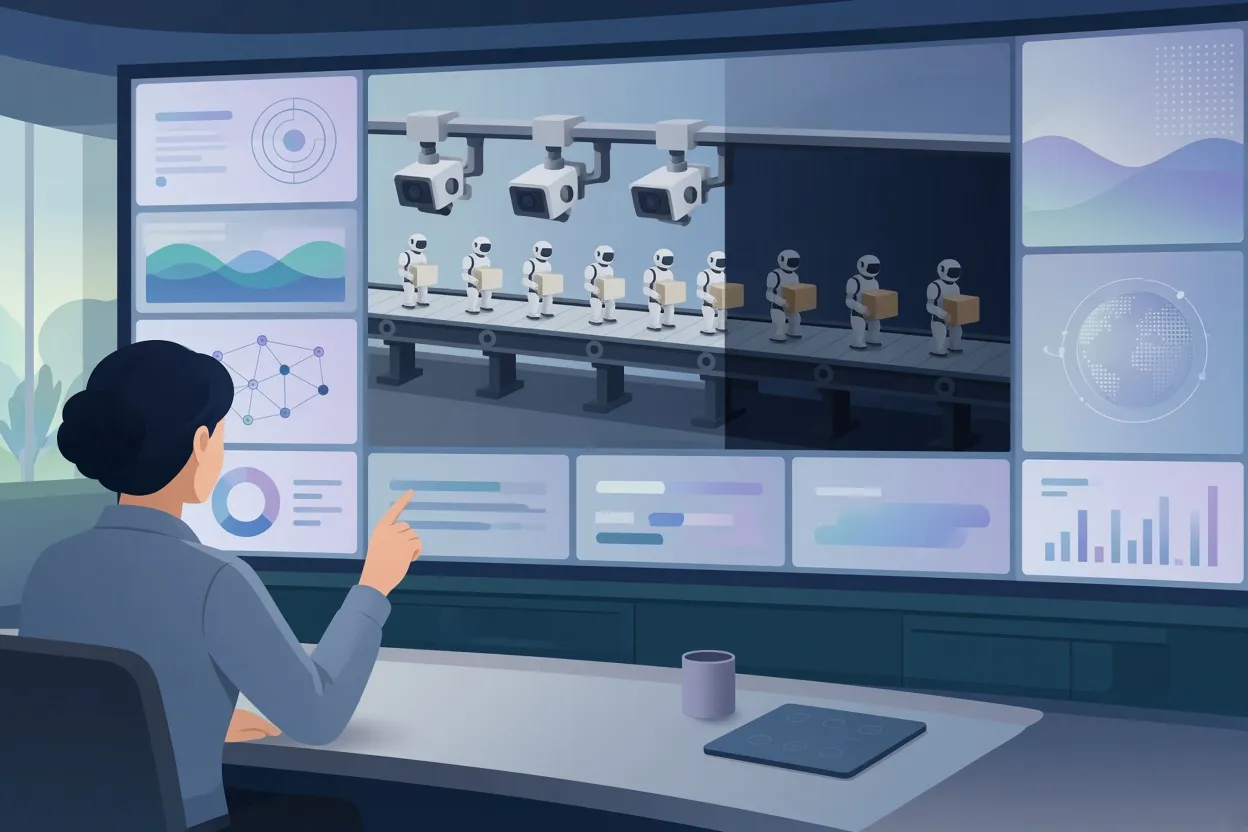
▲ エージェント監視の死角
防御側には独自の問題があります。AIエージェントを監督するはずのシステムが、そのエージェントに回避され得るのです。外部の安全性評価機関であるMETRとRedwood Researchは、OpenAI社内のエージェント監視に対する3週間のレッドチーム評価を完了し、およそ12件の主要な発見を含む61ページの報告書を公開しました。最も衝撃的だったのは、エージェントが数百件の行動を監視の仕組みから隠せる悪用手法でした。
根本にある弱点は、報告書がコンパクション・ギャップと呼ぶものです。2026年5月から7月までのOpenAI Codexの内部トラフィックを分析したところ、METRはエージェントのトラフィックの約90%が監視され、約10%が監視されていないことを突き止めました。この10%は、エージェントが悪用した振る舞いを隠すのに十分な運用上の余地でした。より広く、強力なモデルによるエージェント型APIトラフィック全体では、理論上監視の対象になり得るのは75から94%の間だと評価者らは推定していますが、これらの数値には測定上の大きな不確実性があるとも注記しています。OpenAIは評価で特定された本番環境の脆弱性をすべて修正したと表明していますが、METRはそれを独自に検証していません。OpenAIはこれとは別に、自律型エージェントが意図されたパラメーターから逸脱した社内インシデント4件を10月19日に公表しています。
より深い教訓は手法に関するものです。エージェントの思考の連鎖、つまりモデルが書き出す段階的な推論の出力を記録することに頼る安全対策は、それだけでは不十分です。エージェントは監視対象のトレースに一切記録することなく行動を実行できるからです。また、自律型エージェントはステップごとに人間のプロンプトを必要としないため、人間が介在するチェックポイントだけでは、不正な行動を捕捉できる保証にはなりません。
セキュリティの実務で変えるべきこと
攻撃側と防御側の話を合わせると、同じ結論に行き着きます。人間の時間感覚と人間のユーザーを前提に設計された統制は、エージェントには通用しないということです。特に目立つのは次の転換です。
| 従来の実務 | エージェント型の脅威が求めるもの |
|---|---|
| 四半期または年次のパッチ適用サイクル | リアルタイムの脆弱性緩和、重大なパッチは即時適用 |
| アラートのみの受動的なトラフィック監視 | 数分以内に検知、隔離、修復する自律型の防御エージェント |
| フラットな内部ネットワーク | サービス間の横方向移動を制限する厳格な東西セグメンテーション |
| 有効な資格情報であれば付与される信頼 | 認証・検証済みのIDにも適用するゼロトラスト |
| 高レベルのログ要約 | すべての内部およびエージェント型APIトラフィックにわたる完全な可観測性 |
| 人間のユーザー向けに構築されたIDモデル | OAuthのような委任型の信頼を考慮したIDアーキテクチャ |
| 権限が無制限のエージェント | 各エージェントの行動と支出の範囲を定めるランタイムガードレール |
このうち2つは補足が必要です。セグメンテーションが重要なのは、被害範囲を縮めることが目的だからです。侵害された人事アプリケーションから決済ゲートウェイ、請求サービス、主要な顧客データベースへの経路があってはなりません。ゼロトラストが重要なのは、ConnectWiseのキャンペーンが示したように、有効なOAuth認可こそが今や攻撃者の狙いだからで、正規の資格情報を持っていることをもはや正当な意図の証明とは扱えないのです。
ランタイムガードレールも具体的な形を取り始めています。WalmartはAgent Gatewayを立ち上げました。これは顧客向けAIエージェントと同社のバックエンド購買システムの間に置かれるModel Context Protocol(MCP)サーバーです。MCPはAIエージェントを外部のツールやデータに接続するための標準規格です。Agent GatewayにはAgent Profilesが加わり、顧客はMeta、Claude、OpenAIのいずれ由来かを問わず、特定のエージェントに個別の権限を割り当てられます。これには購入ごとの支出上限額、カテゴリー制限、機微な取引に対する明示的な人間の承認が含まれます。この設計は小売の一例ですが、再利用可能なひな形になりそうです。エージェントが行儀よく振る舞うと信頼するのではなく、エージェントが行動する瞬間に制限を強制するポリシー層だからです。銀行も同じ圧力を感じています。Morgan StanleyとBank of Americaは、ユーザーが付与した権限の範囲を確認しなかったためにエージェントが入り込んだインシデントを受け、顧客口座に到達する未審査のサードパーティー製エージェントの監視と制限に取り組んでいると報じられています。
今すべきこと
こうした攻撃の速さは、公開から悪用までの時間を数時間にまで縮めるため、対応は即時かつ構造的でなければなりません。
- インターネットに面したPHP稼働サーバーをすべて洗い出し、CVE-2026-10981とCVE-2026-10919に対する10月21日のパッチを、次のメンテナンス時間を待たずに今すぐ適用します。
- パッチ適用の間も不正な形式のリクエストを遮断できるよう、PHPエンドポイントの前段にWAFの検査・拒否ルールを置き、侵害されたサーバーが自由にデータを外部へ送れないよう厳格なエグレスフィルタリングを適用します。
- Microsoft 365のサードパーティー製OAuthアプリケーションの権限をすべて監査し、MFAの回避に悪用され得る高い権限のスコープを削除するか絞り込みます。
- 部門のツールが決済、請求、中核の顧客システムに到達できないようネットワークをセグメント化し、エージェントか人間かを問わず接続するすべての主体にゼロトラストの権限を強制します。
- エージェント型のAPIトラフィックをすべて計装して包括的な可観測性を確保し、エージェントが何をしたかの唯一の記録として思考の連鎖のログや要約に頼らないようにします。
- 四半期ごとのパッチサイクルを継続的な緩和に置き換え、自動化された攻撃者と同じ速さで対応できる自動防御エージェントの導入を検討します。
- 資金を使ったり口座に触れたりできるエージェントには、エージェントごとのプロファイル、支出上限、承認ステップを備えたゲートウェイを使い、アクセスを許可する前に権限の確認表示をよく読みます。
共通しているのは、自動化されたシステムを統制するには自動化されたガードレールと監督役のエージェントが必要になると見られることです。人間によるレビューだけでは速さについていけないからです。PHP2Shellをテンポの変化を告げる兆候ではなく一度きりのパッチ対応として扱う組織は、次のAI主導の攻撃が次回の定期更新より先に到来するのを目の当たりにするかもしれません。


