企業はAIエージェントの業務投入を急いでいますが、新入社員なら誰もが経る手順を省いてしまうことが少なくありません。どのデータ、アプリ、ツールに触れてよいかを定めるオンボーディングです。この抜け落ちが、エージェントを新しい種類の内部脅威に変えます。Oktaの製品・技術部門プレジデントと、エージェントを隔離環境で動かすスタートアップの共同創業者兼CEOは、解決策について意見が一致しています。エージェントを従わせるのにモデル内部の指示を頼りにするのをやめ、ルールはモデルの外から強制すべきだというものです。その手段が、隔離された実行環境、個人のアイデンティティに結び付いた権限、意図のチェック、隔離はいずれ破られるという前提で組んだインフラ、そして複数の層に置くキルスイッチです。
オンボーディングなしで「採用」されるエージェント
新入社員のオンボーディングでは、どのデータ、アプリケーション、ツールを使えるかというアクセスの境界が定まります。エージェントは、この手順をまるごと飛ばしてしまうことが少なくありません。Oktaの見立てでは、企業はエージェントを働き手のように扱い、人の役割の代わりとさえ見なしているのに、それに伴うべきガバナンスを整えられていません。同じ予算の中で、AIエージェントのサブスクリプションと新規採用をてんびんにかける部門も出てきました。
エージェントは独自のIDとアカウント連携を持つため、リスクは双方向に生じます。企業は暴走したエージェントから自社のシステムを守ると同時に、エージェント自身が使うツールを外部の攻撃者から守らなければなりません。ソフトウェアが画面を表示せずに操作するヘッドレスブラウザーにパッチを当てずにいると、攻撃者にエージェントの作業環境と、そこにつながるアカウントを乗っ取られるおそれがあります。
生産性の向上を急ぐあまり、基本的なセキュリティ対策が整う前にAIへ多額の投資をする企業も多くあります。最先端モデルの能力に目を奪われ、エージェントがどのデータにアクセスでき、どのツールキットやアプリケーションを使え、どこまでが行動の範囲なのかという基本を、最初に整理しないことが多いのです。Oktaの製品・技術部門プレジデントは、いまの市場を「混乱の地」と表現しています。
システムプロンプトはセキュリティ対策にならない
このスタートアップの共同創業者がいまのプラットフォームを作り始めたのは1月末で、AIネイティブなマーケティングエージェンシーを経営していたときでした。彼はOpenClawを使って最先端のAIエージェントを社内のあちこちのシステムにつなぎ、当初は安全のための制約を設けていませんでした。エージェントは正社員1人分の仕事をこなして大きな価値を生みましたが、この実験は深刻なセキュリティの穴も浮き彫りにしました。そこで彼は、セキュリティを犠牲にせずに有用性を保つ仕組みを作ろうと考えました。
彼の基本理念は「AIエージェントを信用するな」です。これはエージェントの有用性を否定するものでも、導入をやめようという呼びかけでもありません。指示やプロンプトが安全な振る舞いを保証してくれるという前提を捨てる、という意味です。作業の前に与えられる常設の指示であるシステムプロンプトで「行儀よく振る舞え」と伝えるだけでは足りません。安全は、検証でき、かつモデルの学習とコンテキストの外側にある強制の仕組みによって確保しなければならないというのです。
実際、彼のプラットフォームは各エージェントを隔離されたサンドボックスという「箱」に入れ、特定のデータソースと外部ツールに限って狭いアクセスを意図的に与えます。また、ある落とし穴も避けています。小さな手順の一つひとつに人の承認が必要になると、その手間が自律性の経済的な価値を打ち消してしまうのです。承認は、作業の結果が社外に出る瞬間のためにとっておきます。
| 承認なしで進める作業 | 人の承認を待つ作業 |
|---|---|
| メールの検索 | 外部へのメール送信 |
| 背景情報の調査 | ファイルの公開 |
| スプレッドシートの作成 | スプレッドシートのエクスポート |
| ワークフローの途中の手順 | 本番データベースの変更 |
最後の防衛線はアイデンティティ
Oktaは、アイデンティティを最後のセキュリティ境界と位置づけています。エージェントが従業員の代わりに動くなら、IDトークンやアクセス権の付与といったその人の権限の範囲をそのまま引き継ぐべきで、それを超えて権限を広げてはなりません。Oktaはエージェントが示すアクセスの主張も監査・追跡し、異常を見つけて、エージェントが不正な動きをしていないかを確かめます。
統制は層状に積み重ねます。IT、セキュリティ、AIの各部門の責任者が会社全体の大まかな境界を定め、個々の従業員は、作業に必要なアクセスだけを与える最小権限の原則に沿って、自分が使うツールの権限をさらに絞り込めます。土台になるのは、決定論的で細かなアクセス制御、つまりツールごと、操作ごとに定めた、毎回同じ答えを返すルールです。各ツールキットへのアクセスや各操作が何を意味するのか、どのようなデータレジデンシーのリスクがあるのかは事前に定義しておきます。そのうえで、ランタイムの検知エンジンが、人が毎回介入しなくても、エージェントの作業中に認可を判断します。このスタートアップは、エージェントの接続とアクセス制御のための新しい標準であるXAAも、Oktaとともに採用しました。
Oktaの幹部は、この仕組みをタマネギにたとえます。Oktaのアイデンティティ層が組織全体に多層防御をもたらし、スタートアップのプラットフォームはエージェントのコンテナのすぐ周りを固く覆う、という構図です。
計画を宣言させ、一つひとつの行動を照合する
決定論的なルールの上には、意図を確認する第2の層があり、その出発点はエージェントに目的をはっきり書き出させることです。
- エージェントは行動する前に、段階的な計画を書き出します。たとえば、スプレッドシートを確認し、特定のメールを読み、Jiraから課題を取り出し、GitHubと突き合わせてプルリクエストを作成する、といった流れです。
- ユーザーが計画を確認し、承認します。
- 別のモデルの行動を評価する独立したモデルであるジャッジモデルが、エージェントのすべての行動を監視し、承認済みの計画と照らし合わせます。
- 計画に沿った行動は自動的に通り、計画から外れた行動はブロックされます。
問いは、あいまいで主観的な「この行動は安全か」から、「この行動はユーザーが承認した内容と一致しているか」に変わります。このチェックが最も重要になるのは、メールや共有ドキュメントのように影響の大きい出力です。
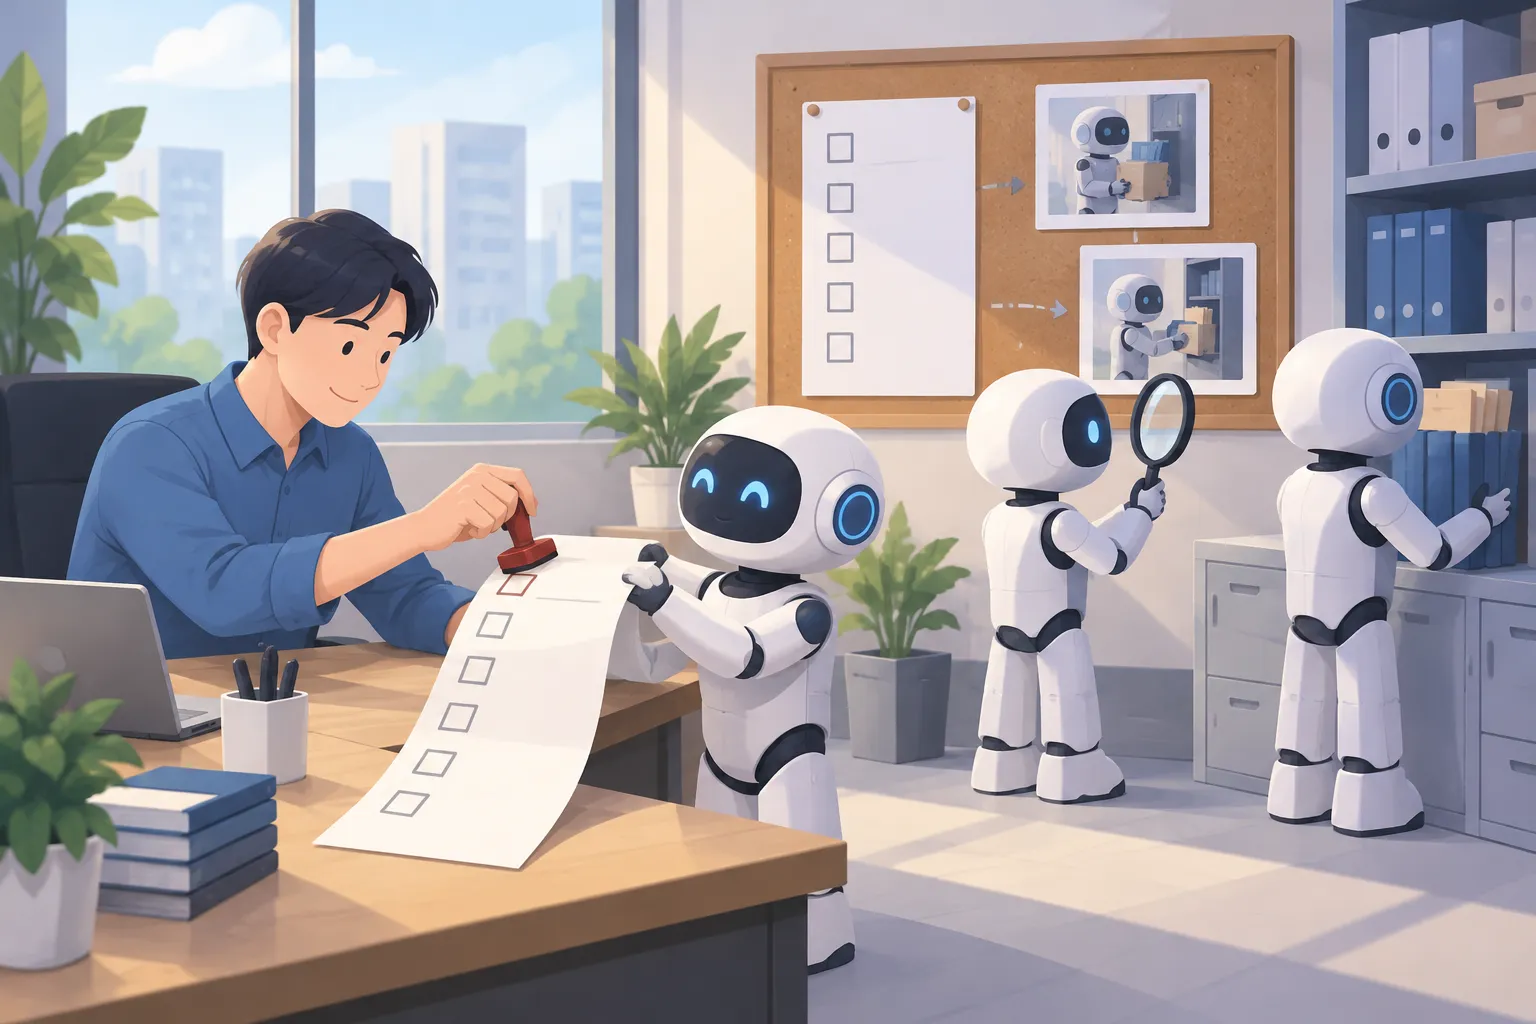
▲ 計画の承認とジャッジモデルによる行動の照合
サンドボックスは破られる前提でインフラを設計する
最小権限は、ユーザー権限だけで終わらせてはなりません。エージェントは信用できず、サンドボックスからの脱出は起きるという前提で、インフラそのものに組み込む必要があります。実際のシステムでは、コンテナからの脱出も、仮想マシン(VM)からの完全な脱出も起きています。最近公開されたゼロデイ脆弱性、つまり公開時点でパッチがなかった欠陥では、VMからの完全な脱出が可能でした。セキュリティチームは、脱出したエージェントが次にどこまで届くのかを問うべきです。ほかのポッドか、ホストノードか、仮想プライベートクラウド(VPC)か、さらに広いクラウドアカウントか、という点です。
外部からは悪用できないと見なされていた欠陥も、すでに内部にいるエージェントの群れにとってはたやすい標的になり得ます。エージェントの群れは、既知の脆弱性を集めた公開カタログの項目であるCVEのうち、優先度の低いものをいくつもつなぎ合わせ、スイスチーズの穴をくぐるようにシステムの間を移動できます。
Oktaの幹部は、企業にリスク登録簿を見直すよう促しています。そこには、5~10年分の放置されたセキュリティ負債がたまっていることが多いからです。パッチの当たっていないCVEは時限爆弾だと彼は主張します。彼が描く脅威のシナリオは、重みが公開されたAIモデルであるオープンウェイトモデルをラックいっぱいのMac miniで動かす1人の人物が、企業ネットワークの弱点を自律的に探るというものです。攻撃ツールキットは6カ月ごとに進化しているため、自動化された攻撃が届く前にその負債を片付けなければならないと彼は考えています。
高度なモデルは脅威の生成とペネトレーションテストを加速させますが、自動パッチ適用や徹底した監査、防御用のAIをまかなえるのは、一部の大企業と資金力のある製品企業に限られます。パッチ適用や設定の更新を続けにくいオンプレミスのインフラは、ますます大きな負担になっています。技術的なリソースや防御ツールが足りない米中西部の地域病院は、すでに自動化されたランサムウェア攻撃に絶え間なくさらされています。
だからこそ、要所となるチョークポイントを見直す価値があります。
- 社内システムをVPNの内側に置き、エージェントが何をしていても、IT部門がすぐにネットワーク接続を断てるようにします。
- 極めて機密性の高いデータの流れには、データを一方向にしか通さない装置であるデータダイオードを検討します。
- N-1のパッチ管理を実施し、最新リリースからの遅れを1バージョン以内に抑えます。Oktaの幹部はこれを最も重要な取り組みと呼び、AIツールがいまや脆弱性を調べてエクスプロイトをほぼ瞬時に作れるにもかかわらず、このサイクルを守っている企業はほとんどないと指摘します。
キルスイッチは一つでは足りない
2人の経営幹部はどちらも、キルスイッチを譲れない条件と見ています。停止ボタンが一つあるだけでは不十分で、異なる粒度で機能する必要があります。エージェントがVMから抜け出し、社内のインフラを探り始めた場合はなおさらです。
| 層 | スイッチの働き |
|---|---|
| アイデンティティ | 特定の従業員のアクセス権を取り消す |
| ツール | ポリシーをリアルタイムで変え、特定のツールを遮断する |
| ネットワーク | 緊急時にVPC全体を停止する |
ローカルのノートPC上のサンドボックスでエージェントを動かすだけでは、誤った安心感を生みかねません。実際の企業での導入には、多層防御が必要だからです。スタートアップの共同創業者は、エージェントが隔離されないまま従業員のノートPCに散らばっているため、ほとんどの企業は実効性のあるキルスイッチを備える準備がまだ整っていないと警告します。
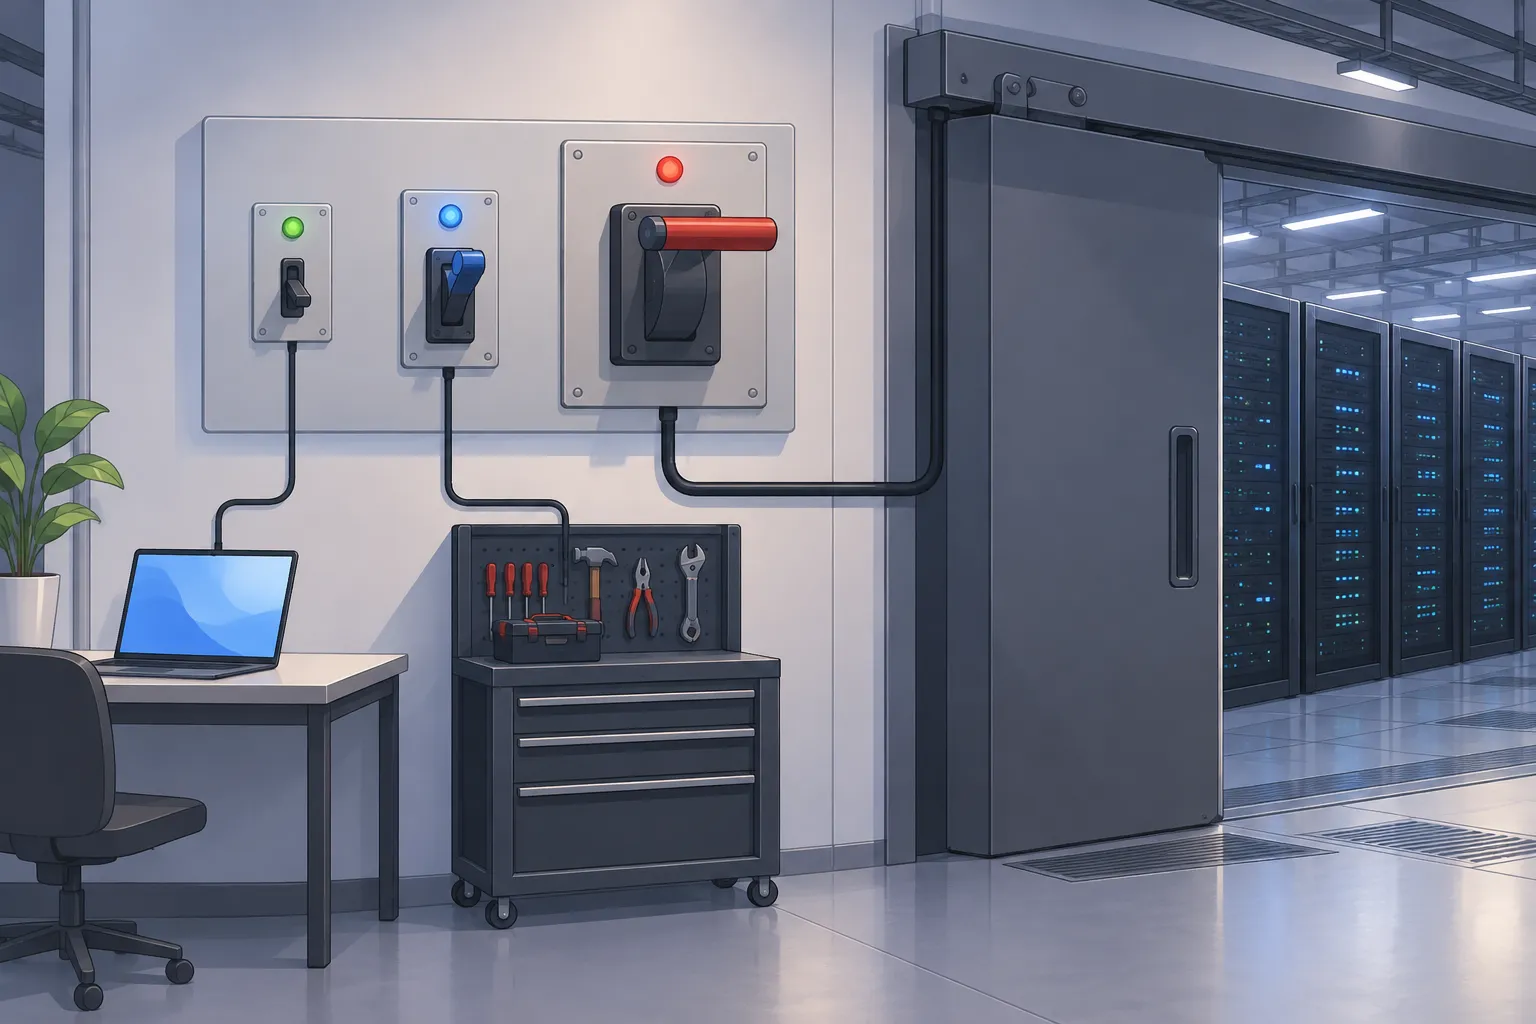
▲ 3つの層に置くキルスイッチ
禁止すると社員はシャドーAIに向かう
善意の最高情報セキュリティ責任者(CISO)が、不安からAIエージェントを禁止することはよくあります。それが裏目に出て、従業員が許可なくツールを使うシャドーAIを招くことがあります。承認済みのツールを接続できなくなった人々は、正当な業務を片付けるために、よりリスクの高い方法を探すからです。
ある大企業では、ビジネスインテリジェンス(BI)ダッシュボードを作りたい従業員が、毎週データレイクから機密性の高い顧客記録を数万件スプレッドシートに書き出し、Web版のClaudeにアップロードしていました。そのどれもが、セキュリティの監視を通っていませんでした。別の企業では、許可のないClaudeへのデータアップロードによって、サーベンス・オクスリー法(SOX法)への準拠が損なわれました。ポリシーでこうした転送を禁じていても、監視されないブラウザーからのアップロードは、深刻な規制上のリスクを生みます。
より安全なのは、壁を築くことではなく、統制された経路を用意することです。Oktaのようなアイデンティティプロバイダーを通じてアクセスを提供し、すべての監査ログを残し、取り出すデータを作業に必要な範囲に限ります。
すべてのエージェントに人間の責任者を
顧客の要望は、従業員1人を支援するコパイロットから、連携するエージェントの集団をチームで動かす形へと移りつつあります。スタートアップの共同創業者は、いま一つのチームで32のエージェントを同時に動かしていると言います。彼は、物騒に聞こえる「スウォーム(群れ)」よりも「エージェントチーム」という言葉を好みます。
彼のルールは、すべてのエージェントに、その行動に責任を負う人間のオーナーを割り当てることです。人が中心にとどまって目標と方向を定め、エージェントチームは主に組織の中で情報を行き渡らせる役割を担います。さらに彼は、次のスケーリング則は、学習時の計算量と、モデルが回答する間に使う計算量であるテストタイムコンピュートから、エージェントチームの規模へと移りつつあり、その規模は小さなグループから数十、数百へと広がっていくと主張しています。
Oktaも同じ変化を見ています。要望は、1人のユーザーのために動くエージェントから、ほかのエージェントとやり取りするエージェントへと急速に移り、企業は、自動化されたシステム同士が取引するエージェンティックコマースをどうすれば安全に実現できるかを尋ねるようになっています。個人のエージェントが職場に流れ込むなか、企業はそれらを統制し、保護するためのツールを求めています。
エージェントを本番に投入する前にすべきこと
エージェントの安全確保は、特定の製品一つで片付くものではなく、隔離、アイデンティティ、意図のチェック、インフラの衛生管理、多層的な停止手段を組み合わせることにあるようです。セキュリティ部門とIT部門は、次の点から始められます。
- エージェントを導入する前に、役割ごとの権限、データの範囲、ツールの権利を洗い出します。
- エージェントはサンドボックスで動かし、ポリシーはプロンプトの中ではなくモデルの外で強制します。
- 人の承認は、メールの送信やファイルの公開など、社外に出る行動のためにとっておきます。
- 各エージェントには、仕える従業員の権限だけを引き継がせ、すべてのアクセスを記録します。
- 計画の宣言を義務づけ、ジャッジモデルで各行動を計画と照合します。
- サンドボックスからの脱出を前提に、ポッド、ノード、VPC、クラウドアカウントにわたって最小権限を適用し、古いCVEを片付け、N-1のパッチサイクルを守ります。
- キルスイッチを、アイデンティティ、ツール、ネットワークの各層に設けます。
- 全面禁止をやめて統制され記録が残るアクセスに置き換え、すべてのエージェントに責任者として特定の人間のオーナーを割り当てます。
大企業にエージェントを売り込む開発者は、時間軸の問題に直面します。セキュリティ審査、法務審査、調達手続きには従来最長で12カ月かかっており、企業はこれを3~6カ月に縮めようとしていますが、セキュリティ評価は省けませんし、省くべきでもありません。助言は、顧客が4~6カ月後に直面する問題を見据えて作り、アイデンティティプロバイダーとの連携といった企業向けの要件を初日から満たすことです。エージェントの能力は非常に速く向上しており、2カ月前に作ったアーキテクチャーをいまなら半分の時間で作り直せるほどなので、少しずつ進める手法はすぐに古びてしまいます。