2026年10月29日,Cursor IDE 应用市场中的 Claude Code 扩展页面在大约 12 小时内分发了一个被篡改的版本,悄然在开发者的机器上打开了一扇远程后门。Cursor 已经承认这起事件,并表示在该时段内安装或更新该扩展的用户最多有 5,000 人受到影响。被篡改的版本同时针对 Windows 和 macOS。恶意代码体量很小、伪装巧妙,并且以 Anthropic 的合法发布者身份发布,这正是它的危险之处:这次攻击并不要求开发者做任何异常操作。它以一次例行更新的面貌出现,而大多数人对这类更新都会不假思索地点击同意。
事件经过
一家追踪恶意开源软件包的安全机构的研究人员发现了这起入侵,并发布公告描述了一个被植入木马的 Claude Code 扩展。根据研究人员和 Cursor 的披露,关键事实如下:
| 项目 | 披露信息 |
|---|---|
| 日期 | 2026年10月29日 |
| 暴露时长 | 约 12 小时 |
| 受影响用户 | 最多 5,000 人(Cursor 给出的数字) |
| 恶意版本 | 2.1.312 和 2.1.313 |
| 目标平台 | Windows 和 macOS |
| 分发渠道 | 仅限 Cursor 应用市场 |
| 载荷大小 | 66 行代码 |
Cursor 表示,攻击载体是一个被修改的 Claude Code VS Code 扩展,并已将受感染的软件包从其应用市场下架。恶意版本从未进入 Open VSX 或微软官方的 VS Code Marketplace,因此通过这些注册源使用 Claude Code 的开发者并未受到本次事件波及。
该扩展使用 Anthropic 合法的发布者扩展 ID 进行分发,但已经确认这段恶意软件与 Anthropic 的开发团队没有任何关联。攻击者是如何做到以这个经过验证的身份发布的,是目前最大的未解之谜。Cursor 尚未披露具体的技术路径。
后门如何运作
对该扩展的静态分析发现,整个恶意载荷只有 66 行。扩展加载时会立即执行一个独立函数,导入 Node.js 模块和加密库,然后做两件事。
第一,建立一个基于 SSH 的反向 shell。SSH 即安全外壳协议,是开发者登录远程机器的标准协议。反向 shell 把通常的连接方向反了过来:不是攻击者主动连入,而是受害者的机器主动连出到攻击者那里,这往往能绕过只拦截入站连接的防火墙。
第二,把攻击者控制的 SSH 公钥注入开发者本地的 authorized_keys 文件。这个文件是机器免密码接受 SSH 登录的密钥清单。往里面添加一把密钥,等于给陌生人复制了一把家门钥匙。即使之后卸载扩展并重启编辑器,密钥依然留在原处,攻击者会一直保有访问权限,直到有人发现并删除它。研究人员的分析显示,在一台受影响的系统上,该文件中就存放着一把由攻击者控制的 ed25519 公钥。
为了避免引起注意,后门以 svc-telemetry 作为进程名进行网络活动。这个名字刻意模仿许多工具都会产生的普通诊断流量,在进程列表或网络监控中很容易被忽略。
本文有意只讲到原理层面。对防御者来说,重要的是这次攻击的形态:一次可信的更新、一个加载即执行的载荷、一份植入在编辑器之外的持久化凭据,以及一个伪装的进程名。
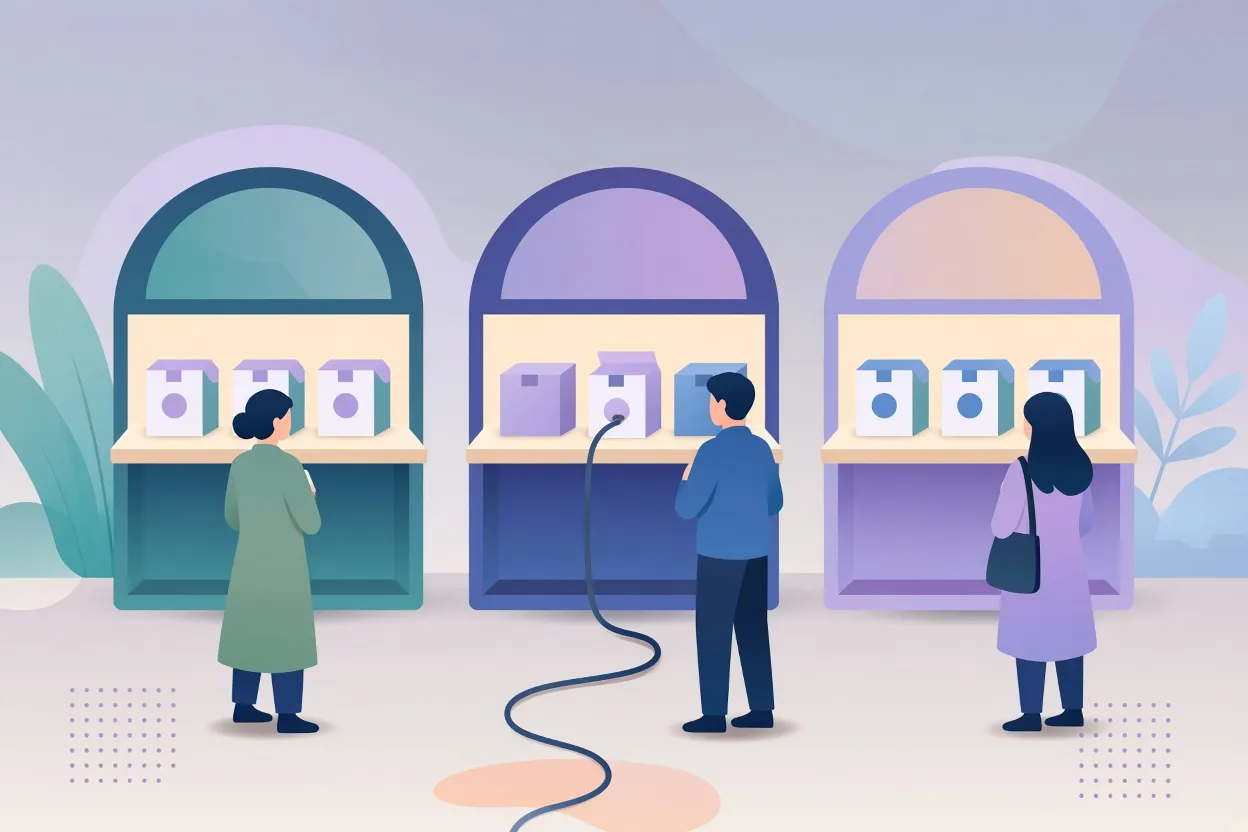
▲ 仅一个扩展市场遭到入侵
为什么更新提示是薄弱环节
扩展应用市场建立在信任模型之上。开发者看到熟悉的名字、经过验证的发布者和一次版本号提升,就点击更新。应用市场本应保证送到用户手里的东西与发布者发布的内容一致。这起事件展示了当这一保证在应用市场层面失效时会发生什么:同一个页面、同一个发布者 ID、同一个产品名,在半天时间里送出的却是完全不同的东西。
这起案例的几个特点使它成为教科书式的供应链攻击,而不是简单的仿冒软件包:
- 页面是官方页面,而不是名字相近的仿冒副本。
- 发布者身份是 Anthropic 真实的身份,因此仅凭发布者核验是能够通过的。
- 载荷在加载时执行,所以只要安装了扩展就足以中招。
- 持久化机制存在于操作系统的 SSH 配置中,而不在编辑器里,因此卸载扩展并不能关上这扇门。
AI 编程智能体进一步提高了风险。Claude Code 这类工具之所以被安装,正是因为它们被允许在开发者的环境中读取、写入和执行。这一类扩展本身就持有广泛的权限,因此一个被篡改的版本默认就继承了巨大的触及范围。把 AI 智能体扩展视为开发者工作站上价值最高的攻击目标之一,看来是合理的。
这次入侵仅限于一个应用市场这一点同样值得注意。同一扩展在 Open VSX 和 VS Code Marketplace 上是干净的,这表明问题出在 Cursor 应用市场接收或分发该软件包的环节,而不是 Anthropic 的构建流水线。这是基于已披露范围做出的解读,并非已确认的根本原因;Cursor 尚未说明这些恶意版本是如何进入的。
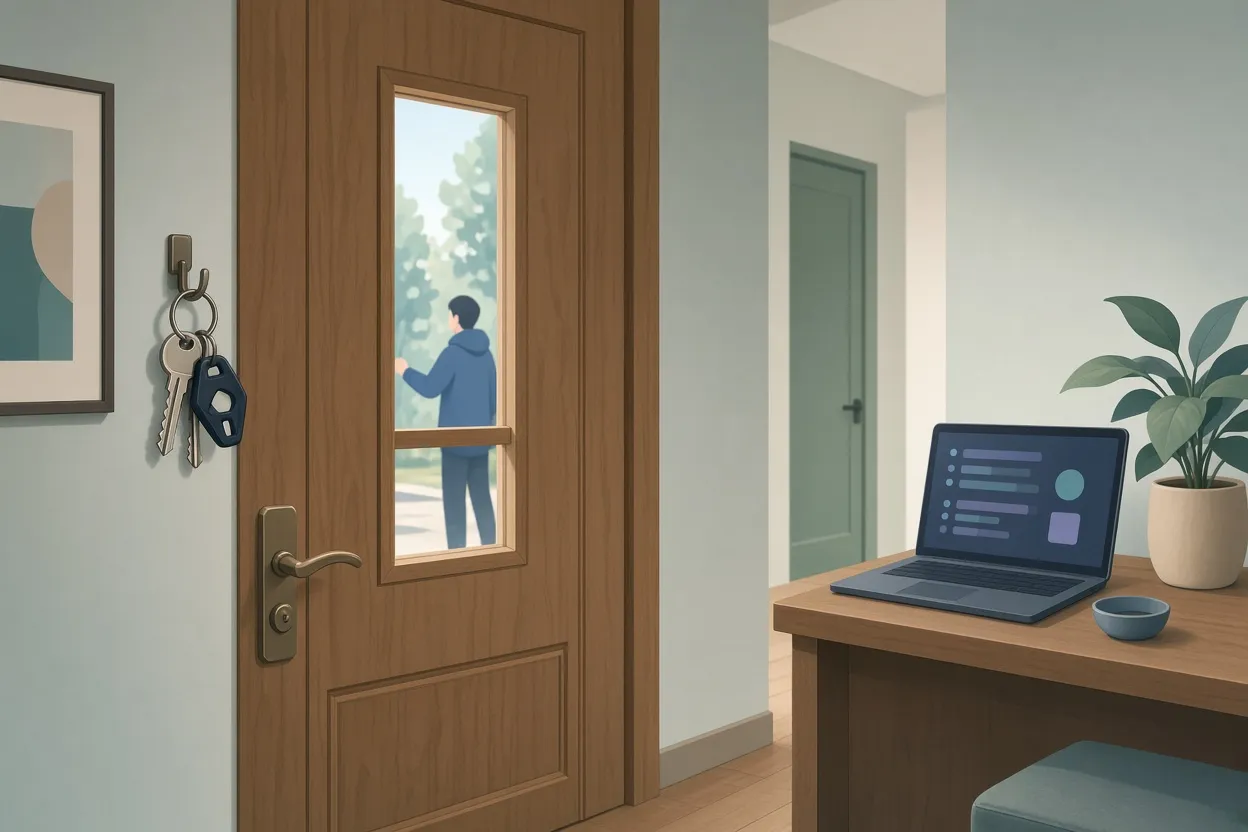
▲ 被植入授权密钥文件的攻击者SSH密钥
开发者现在应该检查什么
如果你在 2026年10月29日前后在 Cursor 中安装或更新过 Claude Code 扩展,第一步是查看你的 SSH authorized_keys 文件,它位于主目录的 .ssh 文件夹中。里面列出的每一把密钥都应该是你认识并能说明来源的。一条陌生的条目,尤其是你没有添加过的 ed25519 密钥,就是这次攻击的标志。删除未知密钥可以关上这一扇门,但考虑到载荷还打开了反向 shell,更稳妥的做法可能是把受影响的机器视为已被入侵,按照所在组织的事件响应流程处理,而不是假定删掉密钥就足够了。
超出这起具体事件之外,这个案例也为安装或更新任何 AI 编程智能体扩展提供了一份简短的检查清单:
- 确认扩展来自你打算使用的注册源。在本案中,Open VSX 和 VS Code Marketplace 分发的是干净版本,而 Cursor 应用市场不是。
- 直接核验扩展的完整性和发布者签名,而不是依赖应用市场显示的名称和发布者标签。在这里,名字一致被证明毫无保护作用。
- 记下更新前后的版本号。本案中 2.1.312 和 2.1.313 是恶意版本;知道自己运行的是哪个版本,安全公告才能真正派上用场。
- 留意更新之后新出现的进程和网络连接。一个自称 svc-telemetry 的进程,正是那种值得怀疑的泛泛名称。
- 定期审计开发机器上的 authorized_keys 文件,因为这次攻击正是把持久化访问植入在这里,处于编辑器触及不到的地方。
如果应用市场总能原样送达发布者发布的内容,这些步骤本来都不必要。在这一点得到可靠保证之前,核验的负担有一部分落在了开发者身上。
结论
Cursor 应用市场上一个被篡改的 Claude Code 扩展,在大约 12 小时内向最多 5,000 台开发者机器植入了 SSH 后门,使用的是 Anthropic 真实的发布者身份,而 Anthropic 对此没有任何参与。载荷只有 66 行,扩展一加载就运行,留下的攻击者密钥在卸载扩展后依然存在。Cursor 已下架该软件包,但尚未解释它是如何被发布的。
对开发者而言,实际的应对措施很具体:如果你当天在 Cursor 中使用过 Claude Code,就检查 SSH authorized_keys 文件,删除任何你不认识的条目,如果发现了可疑内容,就把这台机器视为已被入侵。今后,对待 AI 编程智能体扩展的更新提示,要像对待任何能在你机器上执行命令的软件一样谨慎,核验软件包来自哪里、由谁签名,不要让一个熟悉的名字代替真正的核验。


