Claude Code正变得更加灵活,但它当前具备的能力与提出的发展方向并不是一回事。开发者可以用Claude Mods修改这款编程智能体工作流程中的部分环节,而Artifacts可以持久保存供多个Claude实例访问的项目状态。更宏大的设想是把界面、模型推理和代码执行彼此分离,让多个智能体跨本地和云端环境协同工作。这一转变可能改变团队协调软件开发的方式,前提是团队能够为代码和数据的访问划定恰当的边界。
开发者现在能改变什么
Claude Code已经为开发者提供了在智能体编写代码之前加以引导的手段。借助Ask User Question工具,可以澄清含糊的需求,例如数据结构或实现方案的选择。CLAUDE.md文件可以保存跨会话使用的项目指令。不过,真正有用的起点并不是一长串限制:为纠正旧模型反复出现的错误而写下的规则,可能会束缚已经不再犯这类错误的新模型。新项目可以从空文件开始,等同样的失败反复出现时再补充指令。
Claude Mods把这种控制扩展到了书面指令之外。以往的hook只能在事件发生时启动一个外部脚本。Mods则在Claude Code的TypeScript进程内部运行,使扩展能够响应智能体事件、查看限定范围的会话信息、处理结构化输出,并修改终端界面的部分内容。这套扩展架构覆盖命令、提示词、智能体、工具、输出、设置和配置等多个hook点。
例如,可以编写一个自定义mod,在智能体实现某项修改时记录它所做的假设,并在最后集中呈现。另一个mod可以在任务完成后进行理解程度检查。在这种模式下,子智能体——被分配较小任务的独立智能体分支——会检查工作是否满足完成标准,并向开发者返回测验题目。这些是开发者可以自行构建的扩展示例,而不是每个Claude Code会话都会默认执行的步骤。
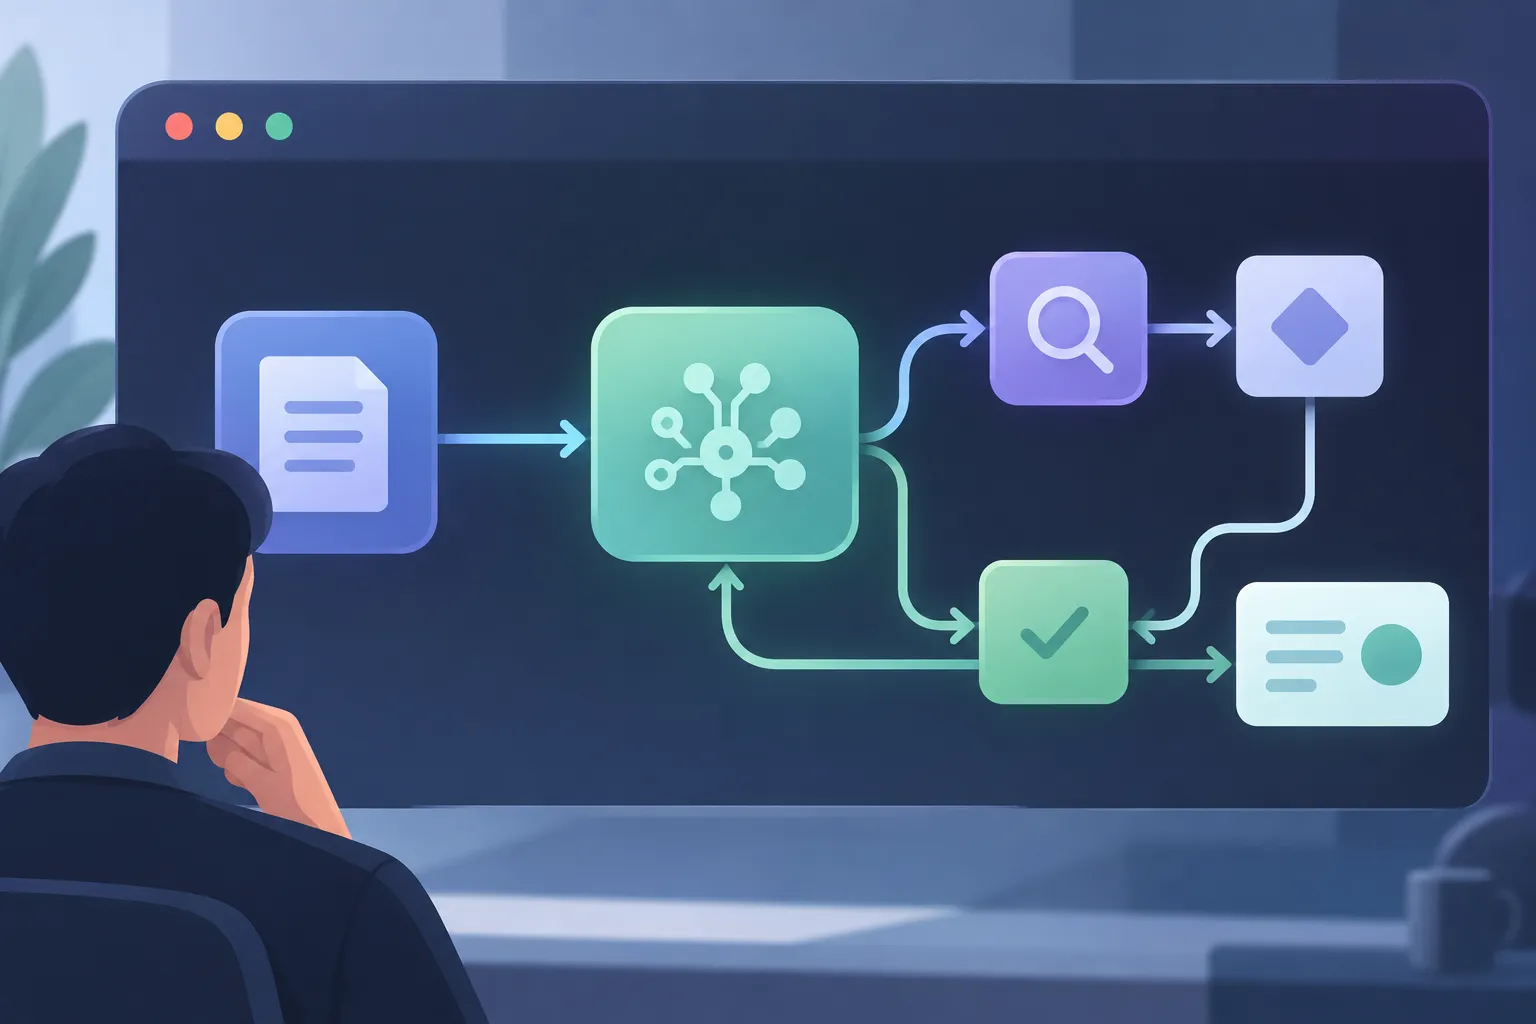
▲ 编程工作流程中的独立审查
分叉出的子智能体可以复用父会话的提示词缓存,即模型已读取输入的存储处理结果,从而降低辅助检查的成本,同时让评估内容不进入主对话。当开发者希望获得审查或讲解,又不想让每次编程交流都变成更冗长的监督式对话时,这种分离就很重要。尽管如此,与其认定自动化越多越好,不如检验新增的技能或mod是否真的改善了结果。
其他可能的mod还包括用于切换专用工作模式的选择器,以及在不同Claude模型之间做出选择的路由器。自动路由之所以没有成为默认功能,是因为在工作开始前判断任务难度仍不可靠。把复杂请求交给无力处理的模型,可能非但省不了时间,反而浪费时间。定制化带来了强大能力,但也带来了更简单的默认工作流程本可避免的选择。
从终端会话到共享工作空间
如今,开发者既可以在本地运行Claude Code,也可以选择远程和云端执行。Claude Tag把智能体带入Slack等团队共享空间,参与者可以基于共同的项目上下文开展工作。Claude Projects从更聚焦的个人工作起步,并计划逐步扩展到共享环境。
Artifacts提供了另一种协作界面。Artifact不只是显示临时结果,还可以提供由持久数据库支撑的交互式界面。它还能把结构化信息回传给Claude。通过Model Context Protocol集成——MCP是一种把智能体与外部工具和数据连接起来的方式——不同的Claude实例可以读取并更新同一份底层Artifact数据。能够跨会话保留任务的项目看板就是一种潜在用途。
更具雄心的方向是把这个共享界面置于项目的中心。当多个专用智能体同时运行时,人可以在界面上查看工作、留下评论并分配任务。在所提出的架构中,界面及其数据与云端运行的模型推理相互分离。执行也单独进行,要么在云端沙盒——一种用于执行工作的隔离环境——中运行,要么在已连接的本地计算机上运行。人们熟悉的终端会话将成为一种可选的工作方式,而不再是承载整个系统的容器。
这是一个设计方向,并不意味着所有部分都已作为一款无缝衔接的产品运行。协调多个智能体并持续生成共享项目信息,还可能增加token(模型处理文本的单位)用量和延迟。人的引导依然重要:对于架构、设计以及一项任务需要多少审查,智能体无法可靠地推断出未明说的偏好。
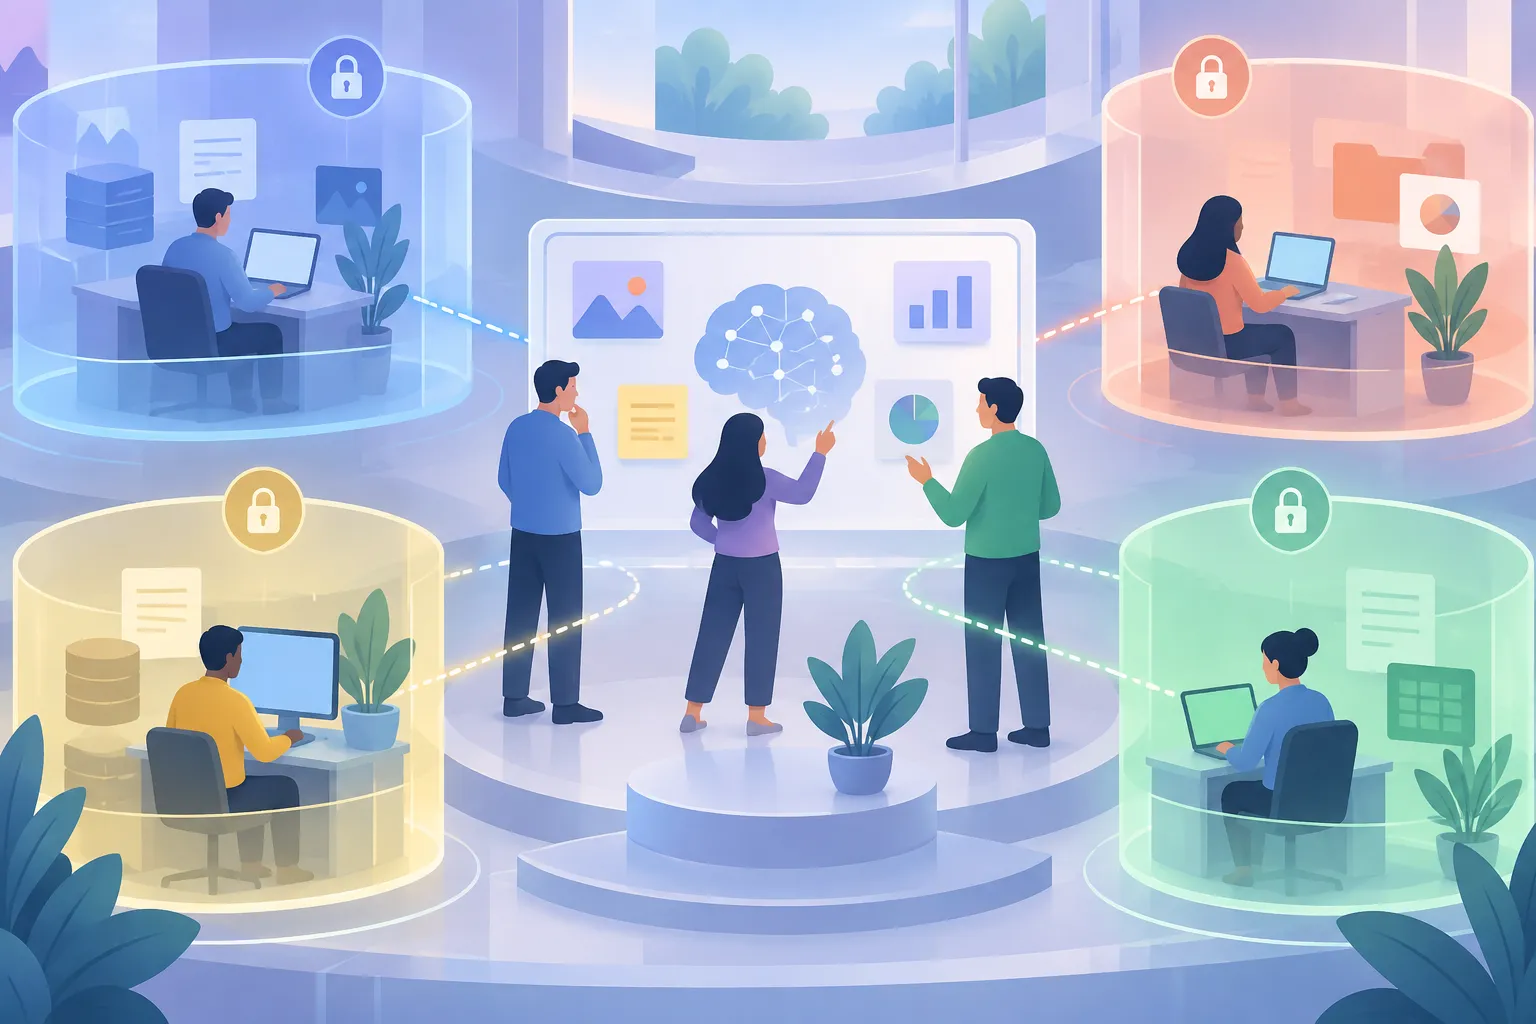
▲ 划分访问边界的共享项目状态
协作需要边界
共享智能体有望减少开发者手动传递项目细节的需要。例如,在专门的团队频道中,法务或合规同事可以借助智能体掌握的项目上下文询问代码变更情况。发生故障时,多名响应人员可以基于共享的日志和运维手册开展工作。这两种工作流程是否合适,取决于智能体被允许查看和执行哪些内容。
团队智能体需要独立的身份和明确的权限。不同的人可能会把不同的MCP服务器、文档和本地凭据接入同一个项目。如果缺乏隔离,一个区域中可获取的信息可能会暴露到另一个区域。进入共享频道的不可信内容还带来提示词注入风险:以数据形式提供的文本,可能试图改变一个拥有更广权限的智能体的行为。防御原则是把外部输入与特权智能体操作分开,并把每个智能体的访问限制在其任务所需的范围内。
执行环节也需要专门的防护。沙盒、限定范围的凭据以及审批或监控层,可以限制自主智能体能够改动的内容。随着工作从有人监督的短时本地运行,转向跨多个环境使用工具的长时间运行智能体,这些控制措施会变得更加重要。单靠共享界面,无法解决身份、授权和数据可见性的问题。
现在该做什么
眼下的机会在于有选择地定制,而不是全面转向自主智能体团队。开始编程任务时,先明确目标和架构上的未知点;让CLAUDE.md中的规则只对应反复出现的问题,并在更换模型后重新审视。如果用mod增加审查、假设跟踪或其他辅助任务,就要评估它是否真正改善了工作流程。
对于共享项目,在接入工具或频道之前,先梳理哪些人和哪些智能体可以访问各个数据源。把不可信输入与特权操作隔开,并为代码执行使用限定范围的权限。Claude Mods和持久化的Artifacts展示了软件开发走向灵活、协作式工作空间的可能。团队能在多大程度上负责任地利用这一方向,取决于权限设计和有意识的人为引导。